
Kitobni o'qish: «Криминологическая кибербезопасность. Теоретические, правовые и технологические основы»
Автор:
Джафарли В. Ф., доктор юридических наук, доцент, профессор кафедры уголовного права и адвокатуры Российского государственного университета имени А. Н. Косыгина (Технологии. Дизайн. Искусство).
Рецензенты:
Милюков С. Ф., доктор юридических наук, профессор;
Русскевич Е. А., доктор юридических наук, доцент;
Сидоренко Э. Л., доктор юридических наук, доцент.
Под редакцией доктора юридических наук, профессора, заслуженного юриста РФ С. Я. Лебедева.
Изображение на обложке с ресурса Photogenica.ru
© Джафарли В. Ф., 2022
© Джафарли В. Ф., 2023, с изменениями
© Лебедев С. Я., предисловие, 2023
© ООО «Проспект», 2023
Предисловие ко второму изданию
За относительно небольшое время (всего-то чуть более года), прошедшее с момента выхода в свет пятитомной монографической серии под общим названием «Криминология кибербезопасности»1, посвященной теории и практике защиты государства, общества, личности от преступности в сфере информационно-коммуникационных технологий, уже успело многое измениться в реальном и виртуальном мирах, а точнее, в том самом нашем гибридном мире, которым характеризуется так называемый шестой технологический уклад развития земной цивилизации. Причем, подчеркну, речь идет не столько об объективных глобальных изменениях, связанных с наращиванием процессов цифровизации практически во всех сферах человеческой жизнедеятельности, закономерно меняющих ее привычные форматы, что представляется уже вполне себе обычным делом, сколько об эскалации именно криминального ее (цифровизации) потенциала.
Разумеется, в первую очередь об этом свидетельствуют данные официальной уголовно-правовой статистики2. Однако эти данные, даже при их весьма красноречивых иллюстрациях, меркнут в сравнении с многочисленными свидетельствами беспрепятственно совершаемых в отношении собственности, а то и жизни, здоровья, других важных прав, свобод и законных интересов граждан противоправных посягательств с использованием инновационных средств и способов – фишинга, криптоджекинга, кардинга, крэкинга, спаминга, фарминга, хакинга, инсайдинга, киберсквоттинга, межсайтового скриптинга, вредоносных программ, телефонного мошенничества, мошенничества в сфере кредитования, мошенничества с техподдержкой, похищения цифровой личности, кибербуллинга, компьютерного пиратства, кибертерроризма и проч.
При этом большинство из информационно-коммуникационных преступлений по-прежнему неуязвимы для государственного правоохранительного контроля, поскольку таковой просто не обладает необходимыми, адекватными масштабам криминально-цифровой глобализации информационно-коммуникационными средствами и ресурсами безопасности. К счастью, они есть у негосударственных структур кибербезопасности. Однако не стоит забывать, что эти структуры формально не имеют права проявлять, по сути, правоохранительной реакции на подобные правонарушения, так как она является целиком и полностью прерогативой государства. Потому частные компании кибербезопасности нередко осуществляют свою социально полезную деятельность по выявлению и нейтрализации преступлений в сфере информационно-коммуникационных технологий фактически незаконно, часто на свой страх и риск.
Можно и далее продолжать повествование о трудностях и недоразумениях существующей правоохранительной защиты общественных отношений от киберпреступности, но это неизбежно будет контрпродуктивным. Архиважно сегодня (хотя аналогично актуальным это было еще как минимум лет двадцать назад) создавать в стране государственную систему защиты от преступлений, детерминируемых информационно-коммуникационными технологиями. Но при этом, безусловно, следует помнить о предварительном формировании ее надежного, научно обоснованного фундамента, каковой, по моему глубокому убеждению, должен зиждиться на теории криминологической безопасности. Именно она представляет собой базовую категорию, объединяющую современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности, в том числе и главным образом детерминируемой развивающимися в современном киберпространстве информационно-коммуникационными технологиями.
Вдохновляясь и руководствуясь идеей криминологической безопасности, автор упомянутой монографической серии Джафарли Вугар Фуад оглы, подготовив при консультативной поддержке автора этих строк докторскую диссертацию, успешно защитив ее и заслуженно приобретя в результате высокий ученый статус доктора юридических наук (что произошло тоже совсем недавно – в июле этого года), не остановился на достигнутом, принялся активно дорабатывать, развивать и дополнять свое произведение новыми научными данными, характеристиками и оценками, отвечающими инновационным реалиям. Все они и нашли свое воплощение в настоящем, втором, издании монографии, названном нами (то есть и при моем участии в качестве ее научного редактора) «Криминологическая кибербезопасность: теоретические, правовые и технологические основы».
Со всей своей сердечной радостью поздравляя Вугара Фуадовича одновременно и с приобретением высокого ученого статуса доктора наук, и с достижением успеха (в коем тоже смею не сомневаться) в подготовке нового издания монографии, хочу отметить, что в нем, по сравнению с предыдущим, как мне представляется, гораздо более емко и глубоко:
а) обосновываются закономерности формирования и развития информационно-технологического ресурса криминологической кибербезопасности, раскрываются его содержание, технологические и социальные функции, свойства, качества, социально-правовые и криминологические особенности;
б) рассматриваются предпосылки использования инновационных информационно-коммуникационных технологий в правоохранительной деятельности, направленной на обеспечение защиты от преступности в реальном и виртуальном пространствах;
в) анализируются теоретические концепции взаимодействия криминологической и информационно-технологической безопасности в цифровой среде, предопределяющие формирование и развитие правовых, теоретических, методологических и технологических основ системы криминологической кибербезопасности;
г) раскрываются впечатляющие перспективы насыщенного новым правоохранительным потенциалом криминологической кибербезопасности прогресса в деле защиты личности, общества, государства от преступлений, детерминируемых инновационными информационно-коммуникационными технологиями.
Хочется надеяться, что сформулированные автором нового издания монографии «Криминологическая кибербезопасность» идеи, концепции, научно обоснованные предложения и рекомендации найдут адекватный позитивный отклик не только у ученых-единомышленников, но и у специалистов в области государственной власти и управления, правоохранителей, всего юридического и гораздо более тесно связанного с ним сегодня информационно-технологического сообщества, и действительно станут твердой основой формирования и развития инновационной научно-практической системы криминологической кибербезопасности, так жизненно необходимой сегодня и в будущем нашей цивилизации.
С. Я. Лебедев,заслуженный юрист Российской Федерации,доктор юридических наук, профессор
Введение
Развивающаяся в нынешнюю эпоху шестого технологического уклада виртуальная информационно-коммуникационная среда (киберпространство) наполнена различными общественными отношениями и «машинными» взаимодействиями, в том числе неизбежно конфликтными, что закономерно детерминирует инновационную киберпреступность, посягающую на интересы личности, общества и государства. Понимание и осознание этого, необходимость поиска и определения путей решения проблемы обеспечения надежной социально-правовой защиты значимых объектов от преступлений, совершаемых в информационном пространстве, а равно стимулируемых существующими и развивающимися в нем инновационными технологиями, настоятельно требует создания и развития научно обоснованной, адекватной тенденциям киберпреступности и оптимальной по своим криминологическим, уголовно-правовым и информационно-технологическим ресурсам системы предупреждения киберпреступлений, нейтрализации и минимизации социально-правовых последствий киберпреступности, формирования и развития в целом системы криминологической безопасности в сфере информационно-коммуникационных технологий.
Специалистам-правоведам, в особенности криминологам, хорошо известна разрабатываемая в рамках криминологической науки теория криминологической безопасности. Ее развитие нацелено на формирование новой научной основы нейтрализации существующего в современной правоохранительной практике противоречия между, с одной стороны, реализуемыми этой практикой ориентирами на поиски и изобличения преступников, а с другой – интересами населения, всегда ожидающего от правоохранителей большей защищенности от преступных посягательств. Теория, а вслед за ней и правоохранительная практика должны учитывать необходимость разрешения означенного противоречия в сторону реальной защиты прав и интересов населения. В этом состоит главная идеология криминологической безопасности, основанные на ней теория и практика правоохранения.
О важности обеспечения кибербезопасности заявляется с самых высоких мировых трибун. Так, выступая на 75-й сессии Генеральной Ассамблеи ООН, ее глава А. Гутерриш отметил в числе «четырех всадников Апокалипсиса», ставящих под угрозу будущее человечества, «негативные последствия внедрения цифровых технологий»3. С учетом общей идеологии криминологической безопасности, антикриминогенная деятельность в сфере киберпространства должна заключаться одновременно в создании систем преград преступным посягательствам, систем защиты от них общественных отношений и их субъектов, реализующих себя в киберпространстве, систем минимизации социально опасных последствий от таких преступных посягательств, в том числе путем выявления потенциальных криминальных киберопасностей, киберугроз, киберрисков, проявляющихся на дальних подступах к названной совокупности защищаемых объектов.
Проблема обеспечения состояния защищенности личности, общества и государства в сфере информационно-коммуникационных технологий и, соответственно, формирование и развитие адекватной данной проблеме системы криминологической безопасности предопределяет создание теоретической основы для такого рода практической деятельности – криминологии кибербезопасности, обоснованно претендующей на статус самостоятельного направления в криминологии. Следует отметить, что теория криминологической безопасности выступает в качестве первого из двух специальных объектов познания в рамках настоящего исследования. Вторым специальным объектом является сфера базовых и инновационных информационно-коммуникационных технологий (ИКТ, ИТ).
В юридическом сообществе бытует мнение, что инновационные посягательства связаны большей частью со сферой компьютерной информации, с незаконным завладением ею либо же незаконным ее использованием (ст. 272–274.2 УК РФ). На деле же такая сфера является лишь одной из отраслей высоких технологий, а именно информационно-коммуникационных технологий и телекоммуникаций. Научное познание инновационных преступлений в столь узком контексте не позволяет оценить их сущность во всем многообразии, не дает в полной мере осознать глобальность проблемы. Учитывая уровень социальной опасности, заложенной в информационно-технологической преступности, проникшей во многие сферы нашей жизнедеятельности и дестабилизирующей заложенные в Интернете позитивные коммуникационные процессы, нельзя не заметить факта криминального воздействия на весь комплекс современных социально-экономических отношений.
Полноценным социально-правовым ответом на такой вызов должно стать обеспечение надежной защищенности личности, общества и государства, что может быть осуществлено лишь через формирование и развитие системы криминологической безопасности в сфере информационно-коммуникационных технологий (системы криминологической кибербезопасности). Такой процесс сопряжен с оформлением ряда социальных и технологических ресурсов, дальнейшее развитие которых должно носить исключительно комплексный характер, происходить путем постоянного взаимодействия, особенность которого, в свою очередь, будет заключаться в присутствии каждого ресурса во всех остальных.
Система криминологической кибербезопасности должна объединять в себе совокупность правовых, организационных, кадровых, этических и прочих мер, обеспечиваемых привлечением различных ресурсов, в числе которых криминологический, уголовно-правовой, уголовно-правоприменительный, международно-правовой, инновационный информационно-технологический, научно-практический, коммерческий, общественный, образовательный и другие ресурсы.
Система криминологической кибербезопасности – сложный, многоаспектный, междисциплинарный феномен, поскольку обеспечение состояния защищенности личности, общества и государства требует максимальной консолидации всех сфер социальной жизни, разработки и внедрения инновационных инструментов познания и предупреждения традиционной и инновационной преступности, интеграции в антикриминальный процесс не только государственных правоохранительных структур, но и институтов гражданского общества. Разумеется, формирование и развитие такой системы нуждаются в соответствующем научном обосновании и обеспечении.
Прежде чем перейти к предметному анализу, считаем необходимым обозначить принципиальные положения, определяющие теоретико-методологические предпосылки формирования и развития системы криминологической кибербезопасности.
1. Специфика монографического исследования характеризуется авторской подготовкой оригинального, свойственного тематике криминологической кибербезопасности понятийно-терминологического аппарата (предложены авторские определения теории криминологической безопасности, сферы информационно-коммуникационных технологий, криминологии кибербезопасности, кибербезопасности, криминологической кибербезопасности, теории криминологической кибербезопасности, системы криминологической кибербезопасности, киберпреступления, преступления с использованием кибертехнологий, средств совершения киберпреступлений и посягательств с использованием кибертехнологий, киберпространства как обстановки совершения киберпреступления, киберпреступника, преступника, использующего кибертехнологии и др.); обоснованием необходимости формирования и развития целостной системы криминологической безопасности в сфере информационно-коммуникационных технологий («цифрового щита»); созданием самостоятельного научного направления в криминологии – криминологии кибербезопасности как теоретической основы для эффективной практической деятельности по обеспечению криминологической защиты личности, общества и государства от традиционной и киберпреступности; формулированием научно обоснованных предложений по совершенствованию как антикриминального, так и иного сопутствующего данному процессу законодательства; выработкой системы комплексного ресурсного (общего правового, криминологического, информационно-технологического, уголовно-правового, международно-правового, научно-практического, коммерческого, общественного, образовательного, междисциплинарного правового) обеспечения кибербезопасности в Российской Федерации.
2. Впервые на монографическом уровне разработаны и подтверждены теоретические, правовые, а также базирующиеся на них технологические основы криминологической безопасности в сфере информационно-коммуникационных технологий; раскрыты и проанализированы недостатки в уголовно-правовом обеспечении криминологической кибербезопасности; предложены меры по совершенствованию норм УК РФ; обоснован процесс цифровизации уголовного закона; дана оценка состоянию и подтверждены перспективы применения криминологических средств предупреждения преступности в сфере информационно-коммуникационных технологий; проведен анализ прогрессивного зарубежного законодательного и практического правоохранительного опыта; изучены различные подходы к криминологической характеристике личности киберпреступника и кибержертвы, их месту и роли в механизмах совершения инновационных преступлений; определены перспективы формирования системы предметных информационных ресурсов и предметного использования криминологической информации; обоснованы формирование и развитие междисциплинарного правового ресурса обеспечения криминологической кибербезопасности, обусловленного недостаточностью мер международно-правового, национально-правового, научно-аналитического, информационно-технологического, экономического, общественного, образовательного, правоохранительного характера; предложены законодательные и организационные меры, направленные на создание целостной системы криминологической кибербезопасности, определены ресурсы и перспективы ее построения.
3. Сформирована научная концепция, нацеленная на всестороннюю и эффективную защиту личности, общества и государства от традиционной и киберпреступности посредством широкого задействования и комплексного взаимодействия криминологического, уголовно-правового, уголовно-правоприменительного, международно-правового, инновационного информационно-технологического, научно-практического, коммерческого, общественного, образовательного и других ресурсов. В результате теория криминологической безопасности обретет практическое воплощение и станет максимально эффективной, охватит все стадии антикриминальной деятельности с момента установления криминогенных источников правонарушений, вместе с обнаружением самих фактов правонарушений и совершающих их правонарушителей, применения в отношении таковых мер уголовно-правового, уголовно-процессуального и уголовно-исполнительного воздействия вплоть до снятия (погашения) судимости.
4. В современных условиях масштабных информационно-коммуникационных преобразований цивилизационных процессов в мировом пространстве закономерно требуется изменение общесоциальной парадигмы предупреждения преступлений, в рамках которой традиционно позитивная общепредупредительная правовая и морально-этическая направленность деятельности государства и институтов гражданского общества должны быть сориентированы на создание в обществе ментальности нового порядка, в котором каждый дееспособный индивид будет стремиться к правопослушному поведению, сознавая, что любой его социально вредный, а тем более общественно опасный, противоправный поступок неотвратимо фиксируется и юридически оценивается инновационными информационно-технологическими средствами мониторинга и контроля. Именно в этом состоят идеологическая и одновременно вытекающая из нее теоретико-методологическая основы формирования и развития системы криминологической безопасности в сфере информационно-коммуникационных технологий (системы криминологической кибербезопасности).
5. Теория криминологической кибербезопасности представляет собой систему научного знания, объединяющего современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности в сфере информационно-коммуникационных технологий. Наряду с теоретической системой научного знания, собственно систему криминологической кибербезопасности образует совокупность правовых (главным образом уголовно-правовых, уголовно-процессуальных, уголовно-исполнительных), организационных, информационно-технологических, тактических, кадровых, экономических, социокультурных, общественных, образовательных и прочих ресурсов, объединенных общей направленностью антикриминогенного контроля над киберпространством в целях обеспечения криминологической безопасности в отношении продуцируемой им преступности.
6. Основное социальное предназначение системы криминологической кибербезопасности заключается в сопровождении общественных отношений, связанных:
а) с совершением как собственно специфических киберпреступлений, так и традиционных преступлений, совершаемых с использованием кибертехнологий;
б) антикриминальным правоохранительным использованием кибертехнологий в обнаружении, фиксации, раскрытии и расследовании преступлений, отправлении правосудия, контроле и мониторинге поведения лиц-девиантов и в целом в предупреждении традиционной и киберпреступности.
7. Формирование и развитие системы криминологической кибербезопасности предполагает внедрение в правоохранительную деятельность инновационных специализированных информационно-коммуникационных технологий, представляющих собой методики, направленные на информационно-технологическое обеспечение научного и практического познания присущего криминологии предмета – преступности, ее детерминации, личности преступника и потерпевшего от преступлений, механизмов преступного поведения, предупреждения преступлений, с учетом многочисленных информационно-коммуникационных новаций, а именно: технологии больших данных (совместно с искусственным интеллектом), служащей основой для реализации концепции выявления и сбора значимой информации – «больших криминологических данных»; технологии блокчейн, позволяющей реализовывать концепцию электронного уголовного дела; технологии искусственного интеллекта, применяемой в количественном и качественном анализе преступности и в осуществлении различных видов правоохранительной деятельности; киберфизических комплексов слежения и фиксации, наделенных функцией искусственного интеллекта, нацеленной на распознавание лиц и эмоций, обеспечивающей общественную безопасность и общественный порядок; носимых и вживляемых в тело устройств (электронных браслетов, персональных и фитнес-трекеров, микрочипов и проч.), позволяющих постоянно получать сведения о местонахождении человека, представляющего правоохранительный интерес.
8. В формировании и развитии системы криминологической безопасности в сфере информационно-коммуникационных технологий, безусловно, приоритетной основой выступает правовое ее обеспечение, поскольку только оно создает гарантии целенаправленной и результативной защиты общественных отношений от противоправных киберугроз, причем одновременно и аналогичные гарантии для всех иных включенных в систему криминологической кибербезопасности ресурсов. При этом в самом таком правовом обеспечении главную роль обоснованно призваны сыграть уголовно-правовые средства криминологической кибербезопасности. В свою очередь, предпосылкой научно обоснованного формирования и развития подсистемы уголовно-правовых ресурсов криминологической кибербезопасности должна стать разработка соответствующей такой подсистеме терминологии, обусловленной двумя факторами. Первый заключается в том, что в процессе эволюции уголовно-правового законодательства многие термины и понятия постепенно перестали отвечать своему первоначальному смыслу, возникла смысловая деформация исходных понятий. Второй связан с информационно-технологической спецификой, трансформирующей социальные отношения. Учитывая небольшой временной период развития инновационных информационно-коммуникационных технологий, их взаимосвязь с точными и естественными науками, процесс имплементации в юридическую сферу технических понятий должен придать подсистеме уголовно-правового контроля над преступностью в киберпространстве адекватное терминологическое оформление.
9. Специфика развития инновационной преступности в сфере информационно-коммуникационных технологий и явное несоответствие ей существующего уровня развития уголовного закона и уголовного правоприменения предопределяют следующие векторы трансформации уголовно-правового потенциала в системе обеспечения криминологической безопасности в сфере информационно-коммуникационных технологий, чем демонстрируют актуальность цифровизации уголовного закона:
– осуществление цифрового анализа текста действующего Уголовного кодекса РФ посредством существующих (и специально разрабатываемых) программ искусственного интеллекта;
– совершенствование уголовного закона путем внесения ряда изменений в составы преступлений, связанных с использованием информационно-коммуникационных средств;
– оптимизация посредством информационно-технологического ресурса системы наказаний применительно к традиционной преступности, а также обозначение механизма их применения;
– создание и встраивание перспективной инновационной программы искусственного интеллекта «уголовно-правовой фильтр» в коммерческий ресурс обеспечения криминологической кибербезопасности;
– создание и встраивание перспективной инновационной программы искусственного интеллекта «цифровое уголовное правосудие» (программы «цифровой судья») в коммерческий ресурс обеспечения криминологической кибербезопасности, что влечет дополнение УК РФ следующими видами наказаний: цифровой штраф, лишение права заниматься определенной сетевой деятельностью, ограничение киберсвободы, лишение киберсвободы на определенный срок.
10. Оптимизация превентивного по отношению к традиционной и киберпреступности криминологического потенциала требует специального анализа фундаментальных просчетов, допущенных государством в рамках уголовной политики. Причина неверной оценки правоприменителями перспектив преступности будущего, ее истинных масштабов и неизбежных последствий заключается в игнорировании криминологических и информационно-технологических факторов, содержащихся в открытых данных ресурса Kaspersky Security Network (KSN) «Лаборатории Касперского», сбор и анализ которых осуществляется с начала 1990-х гг. Подобное запаздывание в принятии концептуальных юридических и технологических решений привело к тому, что существующий сегодня традиционный антикриминальный правоохранительный ресурс оказывается неспособным адекватно и оптимально реагировать на преступные инновационные информационно-коммуникационные угрозы. Отсюда правоохранительное по своей сути, однако далекое от государственных правовых гарантий обеспечение защиты от многих киберпреступлений постепенно переходит в компетенцию негосударственных структур безопасности, чем существенно снижает авторитет государства и его правоохранительной системы, что выступает самостоятельным криминогенным источником развития инновационной преступности.
11. Наряду с явными государственными просчетами в оценке нарастающей киберпреступности и отсутствием адекватной ей и оптимальной по своим ресурсам системы криминологической кибербезопасности, причиной эскалации преступности в сфере информационно-коммуникационных технологий выступает связанное, прежде всего, с издержками семейной социализации реальное и виртуальное формирование родителей «нового» типа. Основу их психологической ориентации составляет восприятие мира через сетевую социализацию, в которой преобладает отстраненность от предписанной им традиционной социально-позитивной роли, связанная с перманентным погружением в интернет-пространство. Кроме того, непосредственными субъективными причинами формирования личности киберпреступника выступают: укрепление феномена виртуальной личности как особой формы идентичности, формируемой в киберпространстве, а также рисков, связанных с утерей идентичности; вовлеченность в сетевые компьютерные игры; причинная связь между стадиями утери идентичности, ухода в «иномирие» и окончательного формирования интернет-аддикции как формы девиантного поведения; анонимность как специфическое свойство личности киберпреступника; формирование личности киберпреступника во взаимосвязи с процессами киберпространственной социализации, развивающей и укрепляющей специфическую субкультуру киберпреступности.
12. Предметное познание сущности современных криминальных процессов актуализирует решение проблемы объективизации криминологически значимой информации. Оставаясь отчасти востребованными, традиционные криминологические методики познания преступности должны дополняться новыми информационно-технологическими способами изучения социальных процессов, сопровождающихся сверхинтенсивными информационными потоками. В связи с этим особое криминологическое значение приобретают инновационные специализированные ИТ-средства получения криминологически значимой инновационной информации. Их использование предопределяет проведение криминологического кибермониторинга реального и виртуального пространств, позволяет перерабатывать и извлекать с помощью технологий больших криминологических данных и искусственного интеллекта сведения о противоправных информационно-коммуникационных рисках и угрозах, чем создают информационную основу для адекватного специально-криминологического предупреждения инновационных преступлений, а также формируют внутри него инновационную концепцию индивидуально-профилактического воздействия на личность киберпреступника и одновременно виктимолого-профилактического влияния на потенциальную и реальную личность потерпевшего от киберпреступления, создают предпосылки успешного функционирования индивидуальной «цифровой диагностической карты», позволяющей получать и фиксировать персональные объективные криминологически значимые данные.
13. Транснациональный характер образуемого информационно-телекоммуникационными сетями феномена инновационной преступности, безусловно, требует совместного международного обеспечения безопасности интересов личности, общества, государства. Между тем применительно к российской действительности при рассмотрении проблемы обеспечения криминологической кибербезопасности в интересах государства, его жителей и различных социальных групп следует учитывать наличие явных противоречий с рядом зарубежных стран, интенсификацию попыток отделения России от международного информационного пространства. В таких условиях актуализируется потребность в формировании и развитии, прежде всего, суверенной российской системы криминологической кибербезопасности и при этом в построении отношений с международным сообществом на взаимовыгодных, справедливых условиях.
14. Обеспечение криминологической безопасности в сфере информационно-коммуникационных технологий предполагает интенсификацию использования в этой системе междисциплинарного правового ресурса, что предопределяет перспективу соответствующей трансформации и модернизации предметных антикриминальных (уголовно-правового, уголовно-процессуального, криминалистического, оперативно-разыскного, уголовно-исполнительного) нормативных правовых ресурсов, так или иначе связанных с предупреждением преступлений в сфере информационно-коммуникационных технологий. Тем самым актуализируется интеграция в процесс обеспечения криминологической кибербезопасности оптимизированного правоохранительного ресурса, сопровождаемого правовым, научно-практическим и технологическим потенциалами.
15. Формирование и развитие системы криминологической безопасности в сфере информационно-коммуникационных технологий актуализирует активное вовлечение в совместную с государством антикриминогенную деятельность негосударственных структур безопасности в рамках государственно-частного партнерства (ГЧП). Наряду с этим требует активизации и модернизации привлечение к обеспечению кибербезопасности общественного ресурса. Это может быть реализовано путем задействования общественного потенциала граждан – специалистов в области информационно-коммуникационных технологий, а также, к примеру, граждан – владельцев дронов в совместном с правоохранителями процессе охраны общественного порядка, в том числе с соответствующим материальным стимулированием такого общественно полезного участия в обеспечении общественной безопасности. В то же время собственно организация и реализация правоохранительного процесса, направленного на обеспечение криминологической кибербезопасности, должны оставаться исключительной прерогативой государственных органов. Роль частного, коммерческого и общественного киберресурсов должна носить вспомогательный характер, при этом государство должно предусматривать соответствующий механизм возмещения отдельным специалистам – частным лицам и сотрудникам бизнес-структур – издержек материального и морального плана, неизбежно возникающих в ходе антикриминогенной деятельности.
16. Самостоятельной обеспечивающей подсистемой формирования и развития системы криминологической безопасности в сфере информационно-коммуникационных технологий выступает образовательная подготовка специалистов для системы криминологической кибербезопасности. Существующие сегодня образовательные стандарты, ориентирующие коллективы, прежде всего, высших учебных заведений главным образом экономического и юридического направлений на подготовку своих выпускников, не отвечают современным информационно-технологическим потребностям в высококвалифицированных специалистах, способных обеспечивать безопасность в киберпространстве. До сих пор это необоснованно остается прерогативой исключительно образовательных учреждений технико-технологического профиля. Тогда как процесс подготовки новых (и переподготовки уже действующих) кадров должен быть максимально сориентирован на развитие информационно-коммуникационных компетенций в любом направлении образовательной практики и в особой степени связан с обеспечением безопасности в сфере информационно-коммуникационных технологий. Развитие междисциплинарных юридических, экономических и информационно-технологических потенциалов такой образовательной подготовки выступает залогом успешного формирования сегодня и перспективного развития в будущем эффективной системы криминологической безопасности в сфере информационно-коммуникационных технологий. Эти же междисциплинарные связи должны составлять основу разработки соответствующих комплексов программного обеспечения для системы криминологической безопасности в сфере информационно-коммуникационных технологий.
Перечисленные теоретико-методологические предпосылки формирования и развития системы криминологической кибербезопасности стали приоритетными ориентирами в подготовке содержательной части монографии.
Глава 1. Понятие, сущность, содержание криминологической кибербезопасности, базовые ресурсы ее обеспечения
§ 1. Правовые предпосылки формирования системы кибербезопасности
Современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности в реальном и виртуальном пространствах
Воздействие на криминогенные явления и, как их следствие, уголовно наказуемые деяния лишь тогда обретет требуемую государством и обществом социально-правовую осмысленность и соответствующую ему результативность, когда оно будет осуществляться системно и комплексно, посредством адекватных по степени своего антикриминогенного потенциала и оптимальных по своим ресурсам криминологических, уголовно-правовых, уголовно-процессуальных, криминалистических, оперативно-разыскных и уголовно-исполнительных средств обеспечения социально-правовой защиты личности, общества, государства от преступности.
Современная цифровая эпоха добавляет к этому до недавнего времени исчерпывающему антикриминальному арсеналу собственные информационно-технологические условия и ресурсы, без которых традиционные средства предупреждения, раскрытия и расследования преступлений, а равно обращения с преступниками становятся малоперспективными. Потому в условиях беспрецедентного нарастания процессов цифровизации, стремительно поглощающих своим развитием привычные для человека типажи его повседневной деятельности, вполне понятной и обоснованной становится насущная потребность в адекватной современным цифровым угрозам социально-правовой защите существующих и будущих общественных отношений.
Исходя из этого, представляется, что в перспективе любое преступное деяние должно быть обречено на подверженность адекватной ему форме цифрового правоохранительного реагирования с момента обнаружения криминального деяния, его фиксации и вплоть до дня снятия или погашения судимости, то есть в течение всего времени, относимого к периоду реализации уголовного судопроизводства по поводу персонифицированного контроля над уголовной ответственностью, должно сопровождаться различными правоохранительными процедурами, что максимально приблизит данный процесс к актуальным цивилизационным стандартам и к приемлемому стандарту достижения социальной справедливости. Каждая стадия, через которую «пропускается» факт правонарушения, должна быть объективизирована путем цифровизации, то есть лишена субъективно-предвзятой интерпретации реально существующих юридических фактов и событий в чьих-либо корыстных или иных неправовых интересах.
По нашему мнению, необходимо создать в обществе ментальность нового порядка, когда каждый индивид будет стремиться к правопослушному поведению, по максимуму избегая нежелательного контакта с законом, поскольку будет осознавать, что каждый его негативный, социально-предосудительный шаг отслеживается и юридически должным образом оценивается. Именно так объективизируется провозглашенное некогда Ч. Беккариа в его труде «О преступлениях и наказаниях» (1764 г.) правовое средство удержания от совершения преступления, заключающееся «…не в жестокости наказаний, а в их неизбежности… Уверенность в неизбежности хотя бы и умеренного наказания произведет всегда большее впечатление, чем страх перед другим, более жестоким, но сопровождаемым надеждой на безнаказанность»4.
Добиться этого возможно посредством реализации концепции «здорового» макиавеллизма5, когда под страхом обнаружения и изобличения со стороны «всевидящего ока» – видеокамеры, оборудованной функцией искусственного интеллекта (ИИ), в полной мере будет реализовываться превентивный эффект. Такой вид психологического воздействия представляется совершенно необходимым, поскольку для подавляющего числа соотечественников именно страх изобличения при совершении преступления – самый действенный и эффективный способ на пути к правопослушному поведению, как настоящему, так и будущему.
Но недостаточно лишь рассчитывать на страх перед неизбежным наказанием. Ведь нельзя забывать, что существует извечное «высшее мерило» – социальная справедливость, к достижению которой должна стремиться всякая власть. Обеспечить пусть не идеальный, но все же достаточно высокий уровень справедливости при осуществлении следствия и правосудия посредством традиционного уголовного правоприменения явно не удается. Образно понимая знаменитое выражение Н. Геймана «куда бы ты ни поехал, ты берешь с собой себя»6, мы приходим к выводу: нет и не может быть идеального, абсолютно справедливого следователя или судьи, лишенного всяческого пристрастия, ибо субъективизм – в самой природе человека.
Добиться достижения социальной справедливости «всегда и везде» посредством задействования исключительно человеческого ресурса не получается, а единственно возможно при разумном, взвешенном применении технологии искусственного интеллекта путем практически полного «выключения» субъективного начала и максимального задействования объективного, непредвзятого подхода к юридическим фактам.
Исходя из интересов общества, нуждающегося в объективном уголовном судопроизводстве, представляется насущно необходимым преследование такой цели, как формирование системы, не только самим своим существованием создающей ощущение страха перед неизбежным наказанием, но и способной на деле реализовать важнейшие в социальном плане принципы справедливости и неотвратимости наказания.
Добиться этого возможно лишь путем преуменьшения человеческого, субъективного фактора цифровыми средствами, максимально объективизирующими, отграничивающими сферу правоприменения от предвзятости, личных симпатий и антипатий, коррупционных проявлений.
Можно сказать, что обозначенная в качестве одного из двух объектов познания в рамках настоящего исследования теория криминологической безопасности лишь тогда обретет практическое воплощение и станет максимально эффективной, когда подвергнется инновационными цифровыми средствами процессу объективизации, охватит все стадии антикриминальной деятельности с момента установления криминогенных источников правонарушений, вместе с обнаружением самих фактов правонарушений и совершающих их правонарушителей, применения в отношении таковых мер уголовно-правового, уголовно-процессуального и уголовно-исполнительного воздействия вплоть до снятия (погашения) судимости. Вот тогда можно говорить о комплексе (системе) широчайших мер, способных обеспечить состояние защищенности личности, общества, государства от традиционной и киберпреступности. Таким образом, мы подводим к вопросу формирования и развития системы криминологической безопасности в сфере информационно-коммуникационных технологий (системы криминологической кибербезопасности), всестороннему рассмотрению различных аспектов которой посвящено настоящее исследование. И если будет отсутствовать какое-либо усиленное цифровизацией звено, то следует ожидать, что оно будет самым слабым, а, как известно, где тонко, там и рвется, то есть рассматриваемая система уже не будет позиционироваться в качестве по-настоящему цельного «цифрового щита», предназначение которого – охрана интересов значимых объектов.
Нельзя предупреждать преступность путем воздействия лишь на одну группу общественных отношений, игнорируя при этом остальные. Это означает, что возрастание эффективности уголовно-правовых инструментов с неизбежностью ставит вопрос о соразмерном, адекватном развитии и иных антикриминальных потенциалов. В криминологической безопасности как системе путем широких теоретических и методологических возможностей, имеющихся в арсенале криминологии, изучаются источники преступности и сами противоправные уголовно наказуемые деяния, в том числе и инновационные, в результате чего и должны предлагаться способы адекватного практического обеспечения состояния защищенности личности, общества, государства.
Основное социальное предназначение системы криминологической кибербезопасности заключается в антикриминогенном сопровождении общественных отношений, связанных:
а) с совершением как собственно специфических киберпреступлений, так и традиционных преступлений, совершаемых с использованием кибертехнологий;
б) антикриминальным правоохранительным использованием кибертехнологий в обнаружении, фиксации, раскрытии и расследовании преступлений, отправлении правосудия, контроле и мониторинге поведения лиц-девиантов и в целом в предупреждении традиционной и киберпреступности.
Возвращаясь к теоретическим истокам криминологической безопасности, необходимо прежде всего определиться со значением слова «безопасность». Энциклопедия Всероссийского научно-исследовательского института, специализирующегося на проблемах гражданской обороны и чрезвычайных ситуаций, указанное понятие раскрывает так: «Безопасность – состояние защищенности жизненно важных интересов личности, общества, государства от внутренних и внешних угроз либо способность предмета, явления или процесса сохраняться при разрушающих воздействиях»7. Приведенное понимание безопасности обусловлено объектами ее обеспечения, к которым традиционно относится триада интересов личности, общества и государства8.
В указанной выше энциклопедии под личной безопасностью понимается «состояние защищенности человека от психологического, физического или иного насильственного посягательства», под общественной безопасностью – «способность социальных институтов общества обеспечить его устойчивое, независимое, свободное и самостоятельное развитие и реализацию выбранного пути», определяющаяся уровнем и состоянием общественных отношений, а под государственной безопасностью – «система общественных и государственных гарантий, защищающих основные ценности, духовные и материальные источники жизнедеятельности, гражданские права и свободы человека, суверенитет, территориальную целостность и независимость от внешних и внутренних угроз»9.
Нормативное закрепление понятия «безопасность» было впервые установлено в России Законом «О безопасности», датируемым 1992 г.: «Безопасность – состояние защищенности жизненно важных интересов личности, общества и государства от внутренних и внешних угроз»10.
Российское право содержит следующий весьма емкий термин, в полной мере охватывающий состояние защищенности вышеуказанных объектов в целом, а именно «национальная безопасность Российской Федерации», составными частями которой являются все виды безопасности, предусмотренные Конституцией Российской Федерации и законодательством Российской Федерации: государственная, общественная, информационная, экологическая, экономическая, транспортная, энергетическая безопасность, безопасность личности11.
Достаточно схожим является термин «общественная безопасность», который содержится в п. 4 Концепции общественной безопасности в Российской Федерации и согласно которому под таковой «…понимается состояние защищенности человека и гражданина, материальных и духовных ценностей общества от преступных и иных противоправных посягательств, социальных и межнациональных конфликтов, а также от чрезвычайных ситуаций природного и техногенного характера»12. Учитывая, что общественная безопасность является, как отмечено выше, одним из видов безопасности национальной, представляется целесообразным при рассмотрении аспектов безопасности в целом использовать термин «национальная безопасность».
Раскрытие сущности триады интересов содержится и в целом ряде научных источников. Так, О. А. Бельков под безопасностью государства и общества в широком смысле слова понимает такое состояние, при котором их жизненно важные интересы защищены от внутренних и внешних угроз, при этом именно целостность, относительная самостоятельность и устойчивость определяют ее системные признаки. В случае же устранения любого из перечисленных признаков происходит уничтожение всей системы13.
По мнению С. Я. Лебедева, с целью обеспечения системности безопасности необходимо осуществление управления ею, что всегда связывается с определением объектов защиты, присущих государствам любого типа, то есть с общими жизненно важными интересами как государства, так и общества, что проявляется в политической, экономической, военной, научно-технической, информационной, экологической, социальной и других сферах их жизнедеятельности14.
Что касается криминологической безопасности как одной из составляющих национальной безопасности, то следует отметить, что она является одним из обязательных институтов, призванных к обеспечению нормального функционирования демократического государства. И, естественно, учитывая тесную связь криминологии с законодательной системой, криминологическая безопасность имеет свою правовую основу. Как справедливо было отмечено Н. Ф. Кузнецовой, «криминология – это социолого-правовая, междисциплинарная наука и комплексная отрасль законодательства»15.
Д. А. Шестаковым обоснованно отмечается, что «…контроль общества за преступностью без надлежащей нормативной базы (основополагающего закона и систематизации прочих законов и подзаконных актов в данной области) в силу его хаотичности, необеспеченности государственной поддержкой оказывается предельно неэффективным, что имеет место в современной России»16.
Нельзя не согласиться с мнением И. М. Мацкевича, согласно которому криминологическое законодательство – система нормативных правовых актов, которые регулируют «…общественные отношения, касающиеся причин, условий преступлений и преступности, предупреждения преступлений и преступности, лиц, совершающих преступления и их жертв, а также применения иных мер по борьбе с преступлениями и преступностью»17.
Что касается правовой основы обеспечения безопасности в Российской Федерации, в том числе и криминологической безопасности в сфере информационно-коммуникационных технологий, то она состоит из трех уровней, критерии разделения на которые предопределены охватываемыми ими комплексами интересов как российского государства, так и граждан, общественных групп и общества в целом:
– первый уровень — правовые основы обеспечения национальной безопасности;
– второй уровень – правовые основы обеспечения национальной и международной кибербезопасности;
– третий уровень – правовые основы обеспечения криминологической безопасности, в том числе и в сфере информационно-коммуникационных технологий.
Правовая основа в рамках выделенных уровней состоит из ряда национальных и международных документов, специально регулирующих различные аспекты обеспечения безопасности, а именно:
1. В области национальной безопасности: Конституция Российской Федерации, Федеральный закон от 28 декабря 2010 г. № 390-ФЗ «О безопасности»18, Стратегия национальной безопасности Российской Федерации19, Концепция общественной безопасности в Российской Федерации20 и другие нормативные правовые акты в сфере обеспечения национальной безопасности21.
2. В области кибербезопасности: Конституция Российской Федерации (регулирование тех или иных информационных аспектов), Федеральный закон от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»22, Федеральный закон от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации»23, Доктрина информационной безопасности Российской Федерации24, Стратегия развития информационного общества в Российской Федерации на 2017–2030 гг.25, проект Международного союза электросвязи (МСЭ) «Руководство по разработке национальной стратегии кибербезопасности»26 и другие международно-правовые документы, проект Концепции стратегии кибербезопасности Российской Федерации27, национальная программа «Цифровая экономика Российской Федерации»28, национальная программа «Цифровая экономика 2024», принятая в соответствии с Указом Президента Российской Федерации от 7 мая 2018 г. № 204 «О национальных целях и стратегических задачах развития Российской Федерации на период до 2024 г.» и утвержденная 24 декабря 2018 г. на заседании президиума Совета при Президенте России по стратегическому развитию и национальным проектам29, Национальная стратегия развития искусственного интеллекта на период до 2030 г.30, Концепция развития регулирования отношений в сфере технологий искусственного интеллекта и робототехники до 2024 г.31
3. В области криминологической безопасности: Уголовный кодекс Российской Федерации, содержащий весь круг отмеченных в ст. 2 данного Федерального закона объектов. При этом следует отметить, что каждый из источников, изложенных в вышеуказанных пунктах, имеет самое непосредственное отношение к криминологической безопасности, поскольку все они в той или иной мере содержат элементы, направленные на обеспечение защищенности триады ее объектов, в том числе и от криминальных посягательств.
4. В области криминологической кибербезопасности: Уголовный кодекс Российской Федерации, содержащий ряд норм, направленных на обеспечение безопасности личности, общества и государства, на создание состояния защищенности от преступлений, связанных с формируемым информационно-телекоммуникационными сетями (далее – ИТКС), включая сеть «Интернет», пространством, в котором злоумышленниками совершаются криминальные посягательства. В последующих главах будут также рассмотрены и иные угрозы, настоятельно требующие скорейшей криминализации в интересах безопасности, прежде всего личности (к примеру, травля (кибертравля)), поскольку состояние защищенности данного объекта защиты находится явно не на должном уровне.
Правовое обеспечение кибербезопасности в России и предпосылки формирования и развития инновационных правовых основ криминологической безопасности в сфере информационно-коммуникационных технологий
Динамика развития отечественного нормативного правового обеспечения криминологической кибербезопасности указывает на постепенный перевод понятийно-терминологического аппарата на общемировые стандарты, что представляется вполне обоснованным по причине глобальности, универсальности и транснациональности сетевых взаимоотношений и взаимодействий, требующих наряду с множеством социальных регуляторов комплекса современных юридических норм.
Прежде всего можно констатировать заложенное в Конституции Российской Федерации само собой разумеющееся стремление к обеспечению разноплановой защиты граждан, общества и государства от нарушения их законных интересов.
Помимо Основного Закона, следует отметить Федеральный закон от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»32, указывающий на круг отношений, подлежащих регулированию и нацеленных на устойчивое функционирование данной инфраструктуры в случаях проведения против нее компьютерных атак.
Федеральный закон от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации»33 касается в основном вопросов регулирования отношений, возникающих при осуществлении законного права на различные операции с информацией, при применении ИКТ, и общих вопросов, связанных с обеспечением защиты информации, а также в ряде положений указывает на механизм обеспечения кибербезопасности.
Доктрина информационной безопасности Российской Федерации34 представляется в качестве системы официальных взглядов в области обеспечения национальной безопасности Российской Федерации в информационной сфере. Доктрина под национальными интересами Российской Федерации в информационной сфере понимает «…объективно значимые потребности личности, общества и государства в обеспечении их защищенности и устойчивого развития в части, касающейся информационной сферы» (п. 1). Доктрина – документ стратегического планирования, призванный обеспечить национальную безопасность Российской Федерации, быть основой при формировании государственной политики и развитии общественных отношений в сфере обеспечения информационной безопасности (далее – ИБ), при выработке мер в области совершенствования системы ИБ (п. 5–6). Стратегические цели обеспечения ИБ в области государственной и общественной безопасности выражаются в защите суверенитета, поддержании политической и социальной стабильности, территориальной целостности Российской Федерации, обеспечении основных прав и свобод человека и гражданина, а также защите критической информационной инфраструктуры (п. 22).
Что касается Стратегии развития информационного общества в Российской Федерации на 2017–2030 гг.,35 то, как следует из названия, основной целью является, прежде всего, создание и развитие специфической общности российских граждан, широко вовлеченных в современные программно-технологические процессы, а именно информационного общества. Помимо этого, данная Стратегия призвана определять дальнейшее поступательное движение российской внутренней и внешней политики в сфере применения ИКТ, а также сформировать национальную цифровую экономику при условии обеспечения национальных интересов и реализации стратегических национальных приоритетов (п. 1).
Естественно, вопросы, касающиеся кибербезопасности, учитывая ее глобальное значение, не могли пройти мимо внимания мирового сообщества. Одним из важных документов в этом направлении является проект Международного союза электросвязи (МСЭ) «Руководство по разработке национальной стратегии кибербезопасности»36, датируемый 2018 г. Что касается кибербезопасности, то указывается, что данный феномен – основной фактор обеспечения социально-экономического развития, но при этом лишь в 67 странах мира имеются общедоступные национальные стратегии по вопросам защищенности значимых объектов в ИКТ-сфере. Таким образом, ставится цель придания импульса стратегическому мышлению, говорится о помощи лидерам государств, а также различным директивным органам, направленной на разработку, принятие и применение национальных стратегий кибербезопасности. В Руководстве отмечается, что обеспечение кибербезопасности является комплексной задачей, включающей в себя различные управленческие, политические, эксплуатационные, технические и правовые аспекты.
Перспективным представляется проект Концепции стратегии кибербезопасности Российской Федерации37, в котором указывается на необходимость и своевременность разработки Стратегии кибербезопасности Российской Федерации (далее – Стратегия). Кроме этого, проектом определяются ее принципы и направления, а также место документа в системе российских нормативных правовых актов. Актуальность разработки Стратегии вызывается фактором стремительного развития современных ИКТ, усиливающих свое влияние практически на все сферы деятельности личности, общества и государства. Интернет и иные компоненты киберпространства превращаются в системообразующий фактор развития и модернизации российской экономики. В связи с этим указывается на необходимость целенаправленной и системной государственной политики в сторону развития национального сектора применения ИКТ.
В настоящее время реализуется национальная программа «Цифровая экономика 2024», принятая в соответствии с Указом Президента Российской Федерации от 7 мая 2018 г. № 204 «О национальных целях и стратегических задачах развития Российской Федерации на период до 2024 г.» и утвержденная 24 декабря 2018 г. на заседании президиума Совета при Президенте России по стратегическому развитию и национальным проектам38.
В рамках настоящего исследования особый интерес представляет составная часть рассматриваемой программы – Федеральный проект «Информационная безопасность»39, при этом под такой безопасностью отмечается повышение уровня защищенности государственных информационных систем и ресурсов, перевод работы органов власти и государственных организаций на отечественное программное обеспечение, создание условий для снижения количества правонарушений с использованием информационных технологий.
Отдельно, в качестве наиболее продвинутых, следует отметить Национальную стратегию развития искусственного интеллекта на период до 2030 г. и Концепцию развития регулирования отношений в сфере технологий искусственного интеллекта (ИИ) и робототехники до 2024 г., рассмотренные в первой главе настоящего исследования.
Заслуживает внимания Указ Президента Российской Федерации от 10 октября 2019 г. № 490 «О развитии искусственного интеллекта в Российской Федерации»40, который содержит ряд важных терминов, а также основные принципы развития и использования технологий искусственного интеллекта, среди которых:
– защита прав и свобод человека: обеспечение защиты гарантированных российским и международным законодательством прав и свобод человека, в том числе права на труд, и предоставление гражданам возможности получать знания и приобретать навыки для успешной адаптации к условиям цифровой экономики;
– безопасность: недопустимость использования искусственного интеллекта в целях умышленного причинения вреда гражданам и юридическим лицам, а также предупреждение и минимизация рисков возникновения негативных последствий использования технологий искусственного интеллекта и проч.
Также необходимо отметить такой крайне интересный в перспективе дальнейшего нормативного развития, направленного на расширение взаимодействия государственного и частного секторов, документ, как Федеральный закон от 13 июля 2015 г. № 224-ФЗ «О государственно-частном партнерстве, муниципально-частном партнерстве в Российской Федерации и внесении изменений в отдельные законодательные акты Российской Федерации»41 (далее – Закон о ГЧП). Нельзя не подчеркнуть того конструктивного «заряда», что заложен в данном нормативном правовом акте, при правильном «разворачивании» которого по направлению к обеспечению криминологической кибербезопасности неизбежен однозначно положительный результат. Конечно, в настоящее время указанный Закон не совсем «заточен» под деятельность, нацеленную непосредственно на защиту интересов личности, общества, государства от ИТ-посягательств и традиционных криминальных проявлений с ИТ-компонентом, но при внесении ряда изменений, обусловленных современной, весьма тревожащей обстановкой, данный нормативный акт может поспособствовать улучшению ситуации.
Особо следует отметить важность Стратегии национальной безопасности Российской Федерации, утвержденной Указом Президента Российской Федерации от 2 июля 2021 г. № 40042, содержащей раздел «Информационная безопасность». Приведем ряд наиболее интересных положений, содержащихся в данной Стратегии.
«<…>
48. Быстрое развитие информационно-коммуникационных технологий сопровождается повышением вероятности возникновения угроз безопасности граждан, общества и государства…
50. Увеличивается количество компьютерных атак на российские информационные ресурсы. Большая часть таких атак осуществляется с территорий иностранных государств…
52. …В информационно-телекоммуникационной сети “Интернет” размещаются материалы террористических и экстремистских организаций, призывы к массовым беспорядкам, осуществлению экстремистской деятельности, участию в массовых (публичных) мероприятиях, проводимых с нарушением установленного порядка, совершению самоубийства, осуществляется пропаганда криминального образа жизни, потребления наркотических средств и психотропных веществ, размещается иная противоправная информация. Основным объектом такого деструктивного воздействия является молодежь…
54. Анонимность, которая обеспечивается за счет использования информационно-коммуникационных технологий, облегчает совершение преступлений, расширяет возможности для легализации доходов, полученных преступным путем, и финансирования терроризма, распространения наркотических средств и психотропных веществ…
56. Целью обеспечения информационной безопасности является укрепление суверенитета Российской Федерации в информационном пространстве.
57. Достижение цели обеспечения информационной безопасности осуществляется путем реализации государственной политики, направленной на решение следующих задач:
1) формирование безопасной среды оборота достоверной информации, повышение защищенности информационной инфраструктуры Российской Федерации и устойчивости ее функционирования;
2) развитие системы прогнозирования, выявления и предупреждения угроз информационной безопасности Российской Федерации, определения их источников, оперативной ликвидации последствий реализации таких угроз;
3) предотвращение деструктивного информационно-технического воздействия на российские информационные ресурсы, включая объекты критической информационной инфраструктуры Российской Федерации;
4) создание условий для эффективного предупреждения, выявления и пресечения преступлений и иных правонарушений, совершаемых с использованием информационно-коммуникационных технологий;
<…>
6) снижение до минимально возможного уровня количества утечек информации ограниченного доступа и персональных данных, а также уменьшение количества нарушений установленных российским законодательством требований по защите такой информации и персональных данных;
<…>
8) обеспечение защиты конституционных прав и свобод человека и гражданина при обработке персональных данных, в том числе с использованием информационных технологий;
<…>
12) совершенствование средств и методов обеспечения информационной безопасности на основе применения передовых технологий, включая технологии искусственного интеллекта и квантовые вычисления;
<…>
14) укрепление сотрудничества Российской Федерации с иностранными партнерами в области обеспечения информационной безопасности, в том числе в целях установления международно-правового режима обеспечения безопасности в сфере использования информационно-коммуникационных технологий;
<…>
16) развитие взаимодействия органов публичной власти, институтов гражданского общества и организаций при осуществлении деятельности в области обеспечения информационной безопасности Российской Федерации».
Нами отмечается, что научно-практические, инновационно-технологические и юридические оценки создают явные предпосылки к формированию и развитию общих нормативных правовых основ системы криминологической безопасности в сфере информационных технологий, которые можно обозначить как Кодекс кибербезопасности Российской Федерации; проект Кодекса содержится в приложениях к настоящему исследованию.
Современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности
Переходя к рассмотрению теории криминологической безопасности, необходимо признать обоснованной точку зрения В. А. Плешакова, согласно которой решать возникающие криминологические проблемы, в частности преступности и общества, необходимо «…под углом зрения понятий и терминов, которыми и в теории, и в практике принято пользоваться для обозначения деятельности в интересующей нас сфере»43.
Сложившийся словарь криминологии в принципе отражает потребности в терминах, обозначающих различные объекты воздействия и не являющихся собственно преступлением либо преступником, а криминологическая наука располагает при характеристике преступности как явления значительным количеством терминов и понятий44. При этом остается ощущение неудовлетворенности, связанное с тем, что большинство криминологических терминов являются узконаправленными, отражая, как правило, лишь одно из направлений деятельности либо один из блоков родственных явлений.
Определение специалистами сущности криминологической безопасности позволило в значительной мере расширить поле деятельности криминологии, а также определить алгоритм действия, в результате которого должно быть достигнуто объективное состояние защищенности жизненно важных и других существенных интересов личности, общества, государства от криминальных посягательств и угроз такого рода посягательств, что порождается различного рода криминогенными факторами (явлениями, процессами), интересами криминалитета, а также осознание людьми такой своей защищенности45.
Исходя из понимания того, что человек в контексте его социальных связей, а также и общество с государством являются определенной системой, под безопасностью следует понимать неотъемлемое свойство любой системы, отражающееся «…в таких системных признаках, как целостность, относительная самостоятельность и устойчивость. Утрата любого из этих признаков ведет к гибели системы»46.
Отмеченное подводит к другому базовому понятию – «обеспечение криминологической безопасности», под которым подразумевается основанная «…на принципах комплексного программирования и планирования деятельность государства, общества в целом и их институтов, имеющая целью достижение и поддержание социально приемлемого уровня защищенности жизненно важных и иных существенных интересов личности, общества и государства от преступных посягательств»47.
Что касается понимания сущности криминологической безопасности как одной из составляющих национальной безопасности, то следует отметить, что она является одним из обязательных институтов, призванных к обеспечению нормального функционирования демократического государства.
Так, М. М. Бабаевым и Е. Н. Рахмановой, внесшими рядом как совместных (или с другими авторами), так и индивидуальных публикаций48 значительный вклад в формирование и развитие теории криминологической безопасности, в особенности нацеленной на обеспечение высокого уровня защищенности прав личности, в числе наиболее острых и болезненных проблем, служащих предметом самых оживленных дискуссий, указывается на две – защита прав человека и борьба с национальной и международной преступностью. При этом учеными указывается, что наиболее точным обозначением данных феноменов является понятие «обеспечение криминологической безопасности». Отмечается факт соединенности между собой сложными диалектическими связями социальных феноменов – прав человека, преступности, борьбы с последней в процессе обеспечения криминологической безопасности49.
Е. Н. Рахманова, развивая тему криминологической безопасности личности и делая акцент на важности реализации криминологического механизма защиты прав человека, отмечает, что в данный механизм включается его профилактическая функция, направленная на защиту прав человека, осуществляемая в первую очередь судом, а также правозащитная функция криминологического механизма социального контроля над преступностью, представленная, в свою очередь, «…правозащитными функциями органов предварительного расследования, суда, пенитенциарных учреждений и субъектов криминологической профилактики преступлений»50.
Отметим, что М. М. Бабаевым совершенно обоснованно указывается на взаимосвязь двух таких важнейших категорий, как «уголовная политика» и «криминологическая безопасность». Так, ученым выражается уверенность в том, что «надо говорить об уголовной политике (в широком смысле ее синонимом является политика борьбы с преступностью) как о политике (стратегии и тактике) обеспечения криминологической безопасности личности, общества, государства. Безопасность должна быть встроена в конструкцию уголовной политики, стать ее сущностью, контрапунктом»51. Соглашаясь с позицией М. М. Бабаева, подчеркнем перспективный вектор комплексного познания, направленного на область уголовно-правового обеспечения состояния защищенности триады интересов, многогранность категории «криминологическая безопасность» и важнейшее ее значение для формирования и развития системы защиты общего объекта, обозначенного в ст. 2 УК РФ.
Значительный вклад в формирование и развитие рассматриваемого феномена внес С. Я. Лебедев. Так, ученым высказана позиция, согласно которой обеспечение криминологической безопасности должно происходить комплексно. С. Я. Лебедев, обосновывая концепцию комплексной криминологической безопасности, отмечает, что перенесение смыслового акцента с объекта нападения, в качестве которого выступает преступность, на объект защиты – личность, общество, государство предопределяет четкую ориентацию на оберегательную стратегию криминологической безопасности. При комплексном подходе к оценке различных сфер безопасности возникает необходимость в развитии теории и практики обеспечения криминологической безопасности. И здесь криминологическая теория и практика полноценно интегрируются в общую систему комплексной защиты прав и законных интересов российских граждан52.
Отмеченную позицию относительно комплексности криминологической безопасности поддерживает и Т. И. Губарева53.
В. А. Плешаков в вопросе криминологической безопасности пошел дальше, выделив в качестве отдельной частной научной теории аспекты, касающиеся обеспечения состояния защищенности личности, общества и государства, определяя и аргументируя такие элементы данной теории, как объект и предмет познания54.
По нашему мнению, одним из подходов к объяснению закономерностей современной преступности и предложений по оптимизации антикриминальной политики, что в конечном итоге приведет к достаточно высокой степени защищенности личности, общества и государства, является расширение методологического и теоретического арсенала криминологии, объединение усилий представителей не только всех гуманитарных, но и даже естественных и точных наук. В этом плане представляется плодотворной идея Г. Н. Горшенкова о «расширенной» криминологии, поскольку накопленный к настоящему времени массив знаний в отраслях наук криминологического цикла объективно требует теперь уже интегративного подхода к анализу и обобщению результатов исследований в рамках соответствующих наук55.
Очевидно, что криминология как общественная наука отражает закономерный процесс становления разновекторных подходов к принципам научного исследования. Тенденции развития мировой криминологической мысли позволяют говорить о появлении новой интегративной теоретической перспективы криминологии XXI в. как основы междисциплинарного исследования преступности с использованием дополняющих друг друга теорий и методологических подходов56.
Справедливо утверждение И. И. Карпеца: «Пример криминологии свидетельствует, во-первых, о том, что отраслевая правовая наука может вырабатывать общетеоретические положения, и во-вторых, что может быть общетеоретическая наука для ряда наук, “повернутых” к изучению одной проблемы, но с разных сторон и позиций. Такой проблемой для ряда наук… является преступность»57.
Следует отметить, что в целом криминологическая обусловленность законов достигается путем включения криминологов в число их разработчиков. Однако, на наш взгляд, рассмотрение столь сложного феномена как информационно-технологическая преступность лишь с точки зрения наук антикриминального блока в современных условиях является тактически неверным, чревато недолжным и неполным реагированием на реально существующие угрозы.
Как верно отметил криминолог-постмодернист Г. Барак, в результате процесса взаимодействия наук образуется интегративно-учредительная структура как предельно широкий вариант теоретической интеграции в современной науке о преступности58.
Таким образом, криминология в лице своего представителя – теории криминологической безопасности заключает в себе комплекс необходимых, присущих лишь ей, специфических, эффективных и действенных инструментов, реализующих разноплановый, междисциплинарный подход к познанию феномена общественной опасности и, соответственно, предлагающих эффективные пути обеспечения безопасности объектов, подлежащих государственной защите, посредством привлечения знаний из других научных областей, их творческой аранжировки и практической презентации под нужды предупреждения преступности.
Отмеченное выше понимание теории криминологической безопасности как базовой научной категории позволяет нам говорить о необходимости как формирования новых, так и дальнейшего развития уже существующих элементов, в результате чего криминологическая безопасность должна обрести столь необходимый статус целостной системы, а создание эффективной системы криминологической безопасности, в данном случае в сфере информационно-коммуникационных технологий, влечет за собой решение множества задач информационно-технологического, правового, организационного, кадрового, этического характера.
Более того, формирование действенной системы криминологической безопасности в сфере информационно-коммуникационных технологий требует полноценного задействования потенциала криминологической науки. Решение этой задачи инициировало создание совместно с С. Я. Лебедевым самостоятельного направления в криминологии – криминологии кибербезопасности как теоретической основы для отмеченной практической деятельности, нацеленной на обеспечение состояния защищенности триады интересов от традиционной и киберпреступности.
Криминология кибербезопасности – самостоятельное научное направление в криминологии, включающее присущую традиционной криминологии предметную область исследования, сопровождаемое инновационными методами познания и предупреждения преступности. В основе криминологии кибербезопасности лежит принцип обеспечения состояния защищенности личности, общества, государства через формирование и развитие практической системы криминологической безопасности в сфере информационно-коммуникационных технологий (системы криминологической кибербезопасности).
Прежде чем погрузиться в обозначенную область научного интереса, необходимо определить, что включается в собственно понятие «сфера информационно-коммуникационных технологий». Очевидно, что его основой является термин «информационные технологии», определяемый в ст. 2 Федерального закона от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации» как «…процессы, методы поиска, сбора, хранения, обработки, предоставления, распространения информации и способы осуществления таких процессов и методов…»59.
Исходя из данного определения и понимая, что речь идет об определенной форме социальной жизнедеятельности, мы представляем возможным под сферой информационно-коммуникационных технологий понимать область, включающую в себя совокупность общественных отношений, субъектов, процессов и методов, в рамках которой разными способами и с различными целями осуществляются поиск, сбор, хранение, обработка, предоставление и распространение информации.
§ 2. Правовые предпосылки формирования теории криминологической кибербезопасности
Теоретические и практические основы системы криминологической кибербезопасности, ее актуальность и социальная обусловленность
Существует четкое понимание того, что обеспечение криминологической безопасности в сфере информационной безопасности обусловливается фактом появления инновационных ИТ-средств, в полной мере проявляющих свою универсальную сущность. Как было отмечено, посредством информационно-технологического ресурса представляется возможным в определенной степени обеспечивать состояние защищенности триады интересов в антикриминальной деятельности. Вместе с тем возможности инновационных технологий с успехом эксплуатируют представители криминала, осуществляя, например, дистанционное слежение, похищая электронные денежные активы и проч.
В плане обеспечения криминологической кибербезопасности, таким образом, прослеживаются четкие взаимосвязи, взаимозависимости и взаимодействия криминологического и информационно-технологического ресурсов обеспечения приемлемого уровня защищенности личности, общества и государства от преступных посягательств с использованием ИТ-средств, что и приводит к дальнейшему развитию вышеупомянутой теории, направленной на познание рассматриваемой области.
Речь идет о феномене «криминологическое обеспечение кибербезопасности», а также об определении его понятийно-терминологического аппарата; при этом следует отметить, что проблематика защищенности личности, общества и государства в создаваемом информационно-телекоммуникационными сетями (включая сеть «Интернет») киберпространстве достаточно давно не вызывает вопросов в своей актуальности.
В процессе динамичного внедрения инновационных высокотехнологичных систем и средств в самые разнообразные сферы жизнедеятельности человечество, помимо множества положительных результатов, обзавелось и целым рядом проблем, в том числе и социально опасного характера. Справедливыми следует признать слова С. Я. Лебедева, согласно которым «перманентно расширяющаяся сфера информационного, главным образом так называемого цифрового пространства закономерно поглощает и культивирует в себе все, что изобретено человечеством за долгую историю цивилизаций. В то же время охватываемые глобальным кибернетическим полем неисчерпаемые масштабы позитивных человеческих ценностей, при всем приоритете таковых вместе с соответствующим положительным эмоциональным сопровождением, постепенно уступают информационным масштабам тревоги людей за свою безопасность, которой активно угрожает нарастающий в киберпространстве экстремистский и террористический потенциал»60.
Рассмотрение теоретических и методологических основ криминологического обеспечения безопасности в ИКТ-сфере является важной предпосылкой для научно обоснованного подхода к борьбе с информационно-технологической преступностью и в итоге к построению надежной системы защиты личности, общества и государства от такого рода посягательств.
Очевидно, что речь прежде всего идет о процессах обеспечения информационной безопасности, которая, как было отмечено, является одной из составляющих национальной безопасности Российской Федерации. Зарубежные, а в последнее время и отечественные нормативные источники вместо термина «информационная безопасность» применяют другой – «кибербезопасность», что позволяет прийти к четкому пониманию того, о каких именно явлениях идет речь.
Динамика развития нормативных правовых актов (далее – НПА), составляющих правовую основу обеспечения криминологической кибербезопасности, как раз и указывает на постепенный перевод понятийно-терминологического аппарата на общемировые стандарты, что представляется вполне обоснованным по причине глобальности, универсальности и транснациональности сетевых взаимоотношений и взаимодействий, требующих в числе иных социальных регуляторов комплекс современных юридических норм.
Что касается правовых основ обеспечения кибербезопасности (информационной безопасности), то следует отметить, что Конституция Российской Федерации в ряде своих норм отмечает вопросы правового регулирования информационной сферы, в том числе и ее защиты. Соответственно, можно констатировать заложенное в данном законодательном акте само собой разумеющееся стремление к обеспечению защиты граждан, общества и государства от нарушения их законных интересов.
Здесь следует отметить, что гораздо раньше сферу информационно-коммуникационных технологий стало регулировать зарубежное законодательство, а именно законодательство США, что представляется вполне естественным по причине появления там технологий, которые и поныне в различных вариациях возможно отнести к инновационным.
Что же касается Федерального закона от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации», то в ст. 1 указывается на круг отношений, подлежащих регулированию, а именно тех, что существуют в области обеспечения безопасности критической информационной инфраструктуры (далее – КИИ) Российской Федерации, и нацеленных на ее устойчивое функционирование в случаях проведения компьютерных атак61.
Федеральный закон от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации» касается в основном вопросов регулирования отношений, возникающих при осуществлении законного права на различные операции с информацией путем применения ИТ, а также общих вопросов, связанных с обеспечением защиты информации; в ряде положений он указывает на механизм обеспечения кибербезопасности. Так, ст. 3 содержит такие принципы, на которых основывается правовое регулирование информационных отношений, как «обеспечение безопасности Российской Федерации при создании информационных систем, их эксплуатации и защите содержащейся в них информации».
Безопасность граждан специально оговаривается в ст. 15.1,
15.1–1 и 15.3, согласно которым запрещается и ограничивается деятельность сайтов, посредством которых распространяется информация, содержащая порнографический контент; ссылку на наркотические средства, психотропные вещества и их прекурсоры; способы совершения самоубийства, а также призывы к совершению самоубийства; сведения о несовершеннолетнем, который пострадал в результате противоправных деяний в отношении него; точку зрения, выраженную в неприличной форме, оскорбляющую человеческое достоинство и общественную нравственность, заключающуюся в явном неуважении к обществу и стране, в том числе к ее официальным символам, а также Конституции Российской Федерации или органам государственной власти; призывы к массовым беспорядкам, осуществлению экстремистской деятельности, участию в незаконных массовых (публичных) мероприятиях; сообщения, создающие угрозу причинения вреда жизни и (или) здоровью граждан, имуществу, угрозу массового нарушения общественного порядка и (или) общественной безопасности и проч.62
Доктрина информационной безопасности Российской Федерации (далее – Доктрина) представляется в качестве системы официальных взглядов в области обеспечения национальной безопасности Российской Федерации в информационной сфере.
Доктрина под национальными интересами Российской Федерации в информационной сфере понимает «объективно значимые потребности личности, общества и государства в обеспечении их защищенности и устойчивого развития в части, касающейся информационной сферы» (п. 1). Отмечается, что Доктрина – документ стратегического планирования, призванный обеспечить национальную безопасность Российской Федерации, быть основой при формировании государственной политики и развитии общественных отношений в сфере обеспечения информационной безопасности (ИБ), при выработке мер в области совершенствования системы ИБ (п. 5–6). Направленность в реализации национальных интересов в сфере ИТ заключается в формировании безопасной среды информационного оборота и проч. (п. 9).
В качестве основных информационных угроз для состояния информационной безопасности Доктрина отмечает:
– возможности трансграничного оборота информации в противоправных геополитических, военно-политических, террористических, экстремистских, криминальных и иных целях;
– практику внедрения ИТ без учета обеспечения ИБ, существенно повышающих вероятность информационных угроз;
– наращивание возможностей ИТ-воздействия на военную информационную инфраструктуру со стороны ряда зарубежных стран;
– деятельность организаций по осуществлению технической разведки в российских государственных органах, научных организациях и предприятиях оборонно-промышленного комплекса;
– расширение масштабов оказания иностранными специальными службами информационно-психологического воздействия на внутриполитическую и социальную ситуацию в различных регионах мира;
– тенденцию к наращиванию информационного воздействия на население России, прежде всего на молодежь, размывающего традиционные российские духовно-нравственные ценности;
– использование различными террористическими и экстремистскими организациями механизмов информационного воздействия на индивидуальное, групповое и общественное сознание, активного создания средств деструктивного воздействия на объекты КИИ;
– возрастание масштабов компьютерной преступности в кредитно-финансовой сфере, в области неприкосновенности частной жизни, личной и семейной тайны;
– увеличение масштабов применения ИТ в военно-политических целях, возрастание угроз суверенитету, политической и социальной стабильности, территориальной целостности Российской Федерации, глобальной и региональной безопасности;
– постоянное повышение сложности, увеличение масштабов и рост скоординированности компьютерных атак на объекты КИИ, усиление разведывательной деятельности в отношении России и проч. (п. 10–19)63.
Что касается Стратегии развития информационного общества в Российской Федерации на 2017–2030 гг. (далее – Стратегия), то, как следует из названия, основной целью является прежде всего создание и развитие специфической общности российских граждан, широко вовлеченных в современные программно-технологические процессы, а именно информационного общества. Помимо этого, данная Стратегия призвана определять дальнейшее поступательное движение российской внутренней и внешней политики в сфере применения ИКТ, а также формировать национальную цифровую экономику при условии обеспечения национальных интересов и реализации стратегических национальных приоритетов (п. 1).
Как отмечается в Стратегии, основные направления развития российских ИКТ заключаются в конвергенции сетей связи и создании сетей связи нового поколения, обработке больших объемов данных, искусственном интеллекте, доверенных технологиях электронной идентификации и аутентификации, включая кредитно-финансовую сферу, облачных и туманных вычислениях, Интернете вещей и индустриальном Интернете, робототехнике и биотехнологиях, радиотехнике и электронной компонентной базе, информационной безопасности (п. 36)64.
Естественно, вопросы, касающиеся кибербезопасности, учитывая ее глобальное значение, не могли пройти мимо внимания мирового сообщества. Одним из важных документов в этом направлении является подготовленное Международным союзом электросвязи (МСЭ) Руководство по разработке национальной стратегии кибербезопасности, датируемое 2018 г. (далее – Руководство).
Во вступлении к данному Руководству указывается на факт использования миллиардами людей во всем мире в последние 20 лет преимуществ экспоненциального роста и стремительного внедрения ИКТ, а также связанных с этим социально-экономических возможностей. В связи с этим отмечается: «Мы живем в эпоху цифровой революции, которая ведет к коренным преобразованиям в нашем обществе». Что касается кибербезопасности, то указывается, что данный феномен – основной фактор обеспечения социально-экономического развития, но при этом лишь в 67 странах мира (данные Глобального индекса кибербезопасности МСЭ за 2017 г.) имеются общедоступные национальные стратегии по вопросам защищенности значимых объектов в ИКТ-сфере.
Таким образом, в Руководстве ставится цель придать импульс стратегическому мышлению, помочь руководству государств, а также различным директивным органам в разработке, принятии и применении национальных стратегий кибербезопасности. Справедливо отмечается, что обеспечение кибербезопасности является комплексной задачей, включающей различные управленческие, политические, эксплуатационные, технические и правовые аспекты65.
Весьма перспективным представляется проект Концепции стратегии кибербезопасности Российской Федерации, в котором обоснованно указывается на необходимость и своевременность разработки Стратегии кибербезопасности Российской Федерации (далее – Стратегия). Кроме того, проектом определяются ее принципы и направления, а также место документа в системе российских НПА, отмечается возрастание возможностей ИКТ для совершения ряда новых правонарушений, а также развития уже существующих угроз против личности, общества и государства. Трансграничность киберпространства, активное использование его российскими гражданами России определяют, с одной стороны, новые возможности для них, но одновременно способствуют развитию новых угроз.
Стратегия дифференцирует термины «информационная безопасность» и «кибербезопасность», справедливо соотнося такой подход со сложившимися международными стандартами, согласно которым второй термин более узок, нежели первый, поскольку информационное пространство, образуемое не только ИКТ, гораздо шире, а киберпространство формируется лишь посредством определенных программно-технических средств. Что касается места Стратегии в системе действующего законодательства, то рассматриваемый проект обоснованно указывает на специфичный предмет, регулируемый Стратегией, которая не противоречит действующим нормативным актам, не создавая, таким образом, избыточного регулирования66.
Отдельно, в качестве наиболее продвинутых, следует отметить два документа, посвященных проблемам регулирования отношений в сфере технологий искусственного интеллекта и робототехники. Очевидно, что на государственном уровне осознан потенциал в развитии отмеченных технологий как наиболее перспективных, устремленных в скорое будущее.
В Национальной стратегии развития искусственного интеллекта на период до 2030 г. (далее – Стратегия ИИ 2030) прежде всего в качестве приоритетов определяется ряд важных направлений, в частности она является основой для разработки (корректировки) государственных программ и проектов как федерального, так и регионального значения. Помимо этого, плановые и программно-целевые документы экономических субъектов с государственным участием также должны учитывать Стратегию ИИ 2030 при любой деятельности, связанной с развитием искусственного интеллекта.
Отмечается, что процесс создания универсального (сильного) ИИ, способного, подобно человеку, на мышление, решение различных задач, взаимодействие и адаптацию к изменяющимся условиям, представляет собой сложную научно-техническую проблему, для решения которой необходимо привлечение естественно-научного, технического и социально-гуманитарного ресурсов. При этом результатом могут быть как позитивные изменения в ключевых сферах жизнедеятельности, так и негативные последствия, вызванные значительными, сопутствующими развитию технологий ИИ, социальными и технологическими изменениями67.
Одним из наиболее актуальных на данный момент документов, направленных на создание правовой основы для сферы информационно-коммуникационных технологий, является Концепция развития регулирования отношений в сфере технологий искусственного интеллекта и робототехники до 2024 г.68 (далее – Концепция-2024), лейтмотивом которой является создание подходов к формированию новых связей и взаимодействий между человеком и современным машинным устройством.
Цель Концепции-2024 заключается в создании правовой основы для интегрирования ИИ и робототехники в различные сферы экономики, при которой должны быть максимально обеспечены права граждан и состояние защищенности личности, общества и государства. При развитии технологий ИИ возникают серьезные вызовы перед отечественной правовой системой, а также перед системой государственного управления и перед обществом в целом. Главная проблема заключается в наличии таких свойств ИИ, как определенная степень автономности его действий в процессе решения поставленных задач и неспособность к непосредственному восприятию этических и правовых норм.
В качестве приоритетной цели регулирования отношений, связанных с ИИ и робототехникой, указывается потребность в разработке, внедрении и использовании таких технологий «в доверенном и безопасном исполнении», когда будут достигаться высокие темпы экономического роста, повышаться благосостояние и качество жизни граждан, обеспечиваться национальная безопасность и правопорядок69.
Среди концептуальных проблемных направлений регулирования можно выделить, в частности, направления, связанные:
– с соблюдением баланса между критериями защиты персональных данных и потребностью в обучении систем ИИ и «насыщении» их конфиденциальной информацией;
– идентификацией и взаимодействием системы ИИ с человеком;
– правовым «делегированием» решений системам ИИ и робототехники70;
– ответственностью за причинение вреда с использованием рассматриваемых систем71.
Отдельным образом в Концепции-2024 отмечены вопросы юридической ответственности в случае применения рассматриваемых систем. Как подчеркнуто в Концепции-2024, требуются шаги в направлении дальнейшей проработки механизмов гражданскоправовой, уголовной и административной ответственности, реагирующих на случаи причинения вреда как системами ИИ и робототехники, обладающими высокой степенью автономности, так и разработчиками таких систем.
Существует острая необходимость в выявлении и анализе сфер, в которых системы ИИ должны иметь ограниченное применение при принятии юридически значимых выводов. Опять же, речь идет о точечном «делегировании» определенных решений такого рода системам, когда это является объективно целесообразным и не несущим угрозы триаде интересов72.
Достаточно подробно Концепцией-2024 рассматривается вопрос об отраслевых направлениях совершенствования регулирования применения технологий ИИ и робототехники, что представляет большой интерес при разрешении проблемы обеспечения криминологической безопасности в ИТ-сфере. Особо данная нацеленность проявляется в сфере охраны здоровья граждан, где существует как крайняя востребованность и эффективность технологий ИИ и робототехники, так и перспективы наступления общественно-опасных последствий. Такого рода угрозы и риски, как известно, относятся к криминологическим73.
В сфере государственного (муниципального) управления существует множество возможностей для формирования и развития системы криминологической безопасности. Рассматриваемые технологии в значительной степени могут оптимизировать правоохранительную сферу, в значительной степени сократить число рутинных операций и повысить скорость принятия решений (например, при обращении к структурированным и неструктурированным (большие данные) информационным базам при поиске необходимых данных).
Что касается принятия каких-либо юридически значимых решений, связанных с рассмотрением обращений граждан, то, опять же, например, при получении информации криминального характера трудно переоценить возможности ИИ не только в сфере приема и обработки данных, но и в плане обеспечения прозрачности и объективности, когда машина беспристрастно фиксирует все обстоятельства антиобщественных проявлений, не пытаясь что-либо преуменьшить или преувеличить, уговорить не подавать заявление и проч.74
Возвращаясь к теме обеспечения криминологической безопасности в сфере информационно-коммуникационных технологий, мы отмечаем, что зарубежные, а в последнее время и отечественные нормативные источники вместо термина «информационная безопасность» применяют другой – «кибербезопасность», что позволяет прийти к четкому пониманию того, о каких именно явлениях идет речь.
Так, в первом случае мы говорим о любой информации, распространение которой происходит посредством традиционных средств ее передачи – газет, телевидения, радио, непосредственного человеческого общения. Во втором же – данный процесс опосредован информационными технологиями (ИТ), включающими в себя информационно-телекоммуникационные сети (сеть «Интернет»).
Следует отметить, что вопросами, связанными с обеспечением состояния защищенности в ИКТ-сфере, занимаются специалисты разных научных направлений. В частности, серьезные исследования ведут ученые в области технических наук, активно исследуя различные аспекты рассматриваемого феномена, прежде всего через призму защищенности национальных интересов Российской Федерации в условиях информационного противоборства. Например, философское понимание кибербезопасности заключается в свойстве или состоянии системы «сохранять надежность и функциональную устойчивость в условиях современного информационного противоборства». А вот определение кибербезопасности по технической сущности: «Информационная безопасность компьютерных информационно-управляющих систем, обеспечивающая их высокую надежность и функциональную устойчивость в условиях современного информационного противоборства»75.
Проблемность в подобном раскрытии термина «кибербезопасность» заключается в том, что, таким образом, рассматриваемое понятие приобретает чрезмерно упрощенный «цифровой» характер, в связи с чем может сложиться впечатление, что под кибербезопасностью следует понимать, в основном, систему мер, направленных на защиту от угроз, нацеленных на программно-техническую инфраструктуру.
Здесь нельзя упускать из виду, что компьютерная техника, выступая прежде всего в качестве средства коммуникации, имеет своим предназначением прием-передачу информации не только между программно-техническими устройствами, но и между людьми. То есть объектом воздействия является, помимо аппаратной инфраструктуры, также сознание, мысли, чувства, внутренний мирчеловека.
Также важно понимание того, что кибербезопасность не связана исключительно с преступными посягательствами, то есть нельзя сводить суть рассматриваемого понятия к состоянию защищенности от всех правонарушений, совершаемых в киберпространстве – и уголовно-правовых, и гражданско-правовых, и административных, и проч. Жесткая связь кибербезопасности исключительно с преступными посягательствами неверна.
Очевидно, что, по сути, термин «безопасность» без прилагательного «криминологическая» не может охватывать явления, связанные с преступными проявлениями. Здесь необходимо четкое понимание, о чем идет речь: о состоянии ли защищенности от разного рода угроз, но не криминального характера, и тогда речь идет о какой угодно безопасности, но только не криминологической, или же речь заходит о явлениях преступного содержания, что уже позволяет говорить о криминологической безопасности.
Непозволительно, рассматривая сущность кибербезопасности, сразу же подразумевать наличие одних лишь преступных угроз в киберпространстве.
Таким образом, под кибербезопасностью следует понимать состояние защищенности личности, общества и государства от различных угроз некриминального характера, исходящих от информационного пространства, создаваемого программно-техническими устройствами, и возникающих при их эксплуатации и использовании гражданами, организациями, государственными и муниципальными органами.
Соответственно, криминологическая кибербезопасность – состояние защищенности личности, общества и государства от различных угроз, охватываемых нормами УК РФ и исходящих от информационного пространства, создаваемого программно-техническими устройствами при их эксплуатации и использовании.
Таким образом, уровни обеспечения национальной безопасности Российской Федерации можно обозначить следующим образом:
Уровни обеспечения безопасности личности, общества и государства
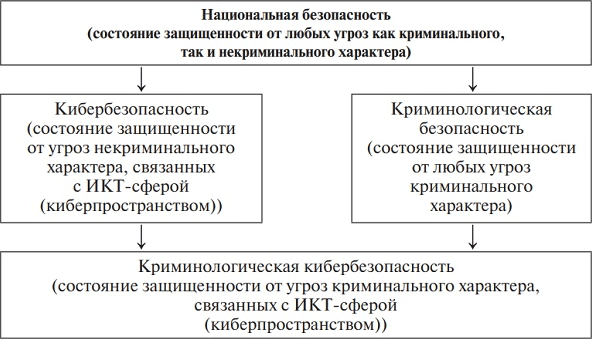
Основываясь на точке зрения В. А. Плешакова относительно теории криминологической безопасности76, являющейся базовой научной категорией, объединяющей современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности в различных сферах социальной жизнедеятельности, мы полагаем обосновать необходимость отдельного выделения содержащихся в отмеченной теории положений применительно к сфере информационно-коммуникационных технологий.
Представляется, что имеются предпосылки для создания теории криминологической кибербезопасности как научной категории, объединяющей современные криминологические идеи и теоретико-прикладные концепции обеспечения защиты личности, общества и государства от преступности в сфере информационно-коммуникационных технологий. Данный подход обязывает нас к выделению в рамках данной теории самостоятельных объекта и предмета познания, а вернее, с учетом необходимости в формировании и развитии системы криминологической безопасности личности, общества и государства как в отношении традиционных, так и в отношении инновационных преступных посягательств, по два объекта и предмета познания.
1. Так, в качестве первого объекта познания в рамках теории криминологической кибербезопасности следует понимать общественные отношения, которые складываются в процессе деятельности, направленной на обеспечение защиты личности, общества и государства от традиционных преступных посягательств, когда в ограниченной мере задействованы ИКТ-средства и киберсреда.
Соответственно, в качестве предмета рассматриваемой теории относительно первого обозначенного объекта познания подлежат изучению:
– преступность как явление, ее проявления как основная угроза криминологической безопасности, подверженной традиционным преступным посягательствам, содержащим в той или иной мере ИКТ-компонент;
– личность преступника, использующего ИКТ-средства или киберсреду для совершения традиционных криминальных посягательств, как субъект криминальной угрозы;
– в целом традиционные криминогенные факторы как основной источник угроз криминологической кибербезопасности;
– процессы воздействия на традиционные криминальные угрозы, то есть предупреждение, профилактика, предотвращение и пресечение традиционных преступлений, в которых задействованы ИТ-средства;
– выработанные и подлежащие выработке механизмы защиты от традиционных преступных посягательств с ограниченным киберкомпонентом, а именно криминологическая защита объектов преступного посягательства;
– проблемы, связанные с жертвой традиционных преступлений, предполагающих использование ИКТ-средств, то есть виктимологическая профилактика.
2. В качестве же второго объекта познания в рамках теории криминологической кибербезопасности следует понимать общественные отношения, которые складываются в процессе деятельности, направленной на обеспечение защиты личности, общества и государства от инновационных преступных посягательств, реализуемых исключительно киберсредствами и в киберпространстве.
Соответственно, в качестве предмета рассматриваемой теории относительно второго обозначенного объекта познания подлежат изучению:
– преступность как явление, ее проявления как основная угроза криминологической безопасности, подверженной инновационным преступным посягательствам, совершаемым исключительно в киберпространстве;
– личность киберпреступника, использующего ИКТ-средства или киберсреду для совершения инновационных криминальных посягательств, как субъект криминальной угрозы;
– криминогенные киберфакторы как основной источник угроз криминологической кибербезопасности;
– процессы воздействия на инновационные криминальные угрозы, то есть их предупреждение, профилактика, предотвращение и пресечение;
– выработанные и подлежащие выработке механизмы защиты от инновационных преступных посягательств, а именно криминологическая защита объектов преступного посягательства;
– проблемы, связанные с жертвой инновационных преступлений, то есть виктимологическая профилактика.
Исходя из вышеизложенного, следует отметить, что криминологическая кибербезопасность как система представляет собой совокупность информационно-технологических, научно-практических, правовых, организационных, кадровых, этических мер, обеспечиваемых путем задействования различных ресурсов, в числе которых уголовно-правовой, уголовно-правоприменительный, инновационный информационно-технологический, научно-практический, коммерческий, общественный и образовательный ресурсы.
§ 3. Информационно-технологические и правовые средства обеспечения безопасного функционирования информационно-коммуникационных технологий и развития общественных отношений в киберпространстве
Среди составных элементов современной хай-тек-области прежде всего выделяются информационные технологии и телекоммуникации (вычислительная техника, системы хранения данных, программирование, искусственный интеллект, интернет-технологии, беспроводные технологии).
Жизнь современного общества немыслима без использования интернет-ресурсов, а значит, условие для существования человека XXI в. – обеспечивающие возникновение и деятельность киберпространства информационно-телекоммуникационные сети (ИТКС), относящиеся к средствам телекоммуникаций и входящие вместе с компьютерами и программным обеспечением в систему информационных технологий (далее – ИТ).
Процесс информатизации общества породил инновационную информационную инфраструктуру, соответственно, привел к новой форме общественных отношений, принципиально новым реальностям, обеспечиваемым современными ИТ. Что касается средств телекоммуникаций, то к ним относится группа технических, программных и организационных средств для передачи информации в пространстве с помощью их физического представления – сигналов (электрических, оптических, электромагнитных), при этом передача таковых осуществляется посредством электронных, оптико-волоконных, электромагнитных и спутниковых линий связи.
Важность изучения информационных технологий в контексте настоящего исследования обусловлена следующими криминологическими факторами. Обеспечиваемая информационно-технологическими средствами и реализуемая опосредованным способом информационно-телекоммуникационная сеть (сеть «Интернет») как инфраструктура, обладая недостатками организационного, правового и технического плана, в полной мере является объективным условием (детерминантом) инновационной преступности в силу создания трудно контролируемого информационного пространства.
Что касается объективных причин преступности, то применительно к жизни постиндустриального общества можно отметить вызванные в первичной действительности (реальной жизни) трудности в социализации, заключающиеся в сложных межличностных взаимоотношениях и усугубляемые финансовыми затруднениями, которые вызывают к жизни корыстную мотивацию и соблазн решить проблему в киберпространстве, в том числе через незаконное обогащение посредством неправомерного использования возможностей Интернета, нелегального программно-технического оборудования и собственной анонимности.
Согласно п. 7 Доктрины информационной безопасности Российской Федерации «информационные технологии приобрели глобальный трансграничный характер и стали неотъемлемой частью всех сфер деятельности личности, общества и государства. Их эффективное применение является фактором ускорения экономического развития государства и формирования информационного общества»77.
Понятие «информационная технология» состоит из терминов «информация» (от лат. informatio – «осведомление», «разъяснение», «изложение») и «технология» (от греч. techne – «искусство», «мастерство», «умение» и logos – «знания», «наука»). По выражению основоположника кибернетики и теории искусственного интеллекта Н. Винера, «информация – это обозначение содержания, полученного из внешнего мира в процессе нашего приспособления к нему и приспособления к нему наших чувств»78.
Учитывая преимущественно криминологическую направленность настоящего исследования, достаточной является краткая характеристика таких компонентов современных ИТ, как средства их обеспечения.
Средствами обеспечения информационных технологий в самом обобщенном смысле являются:
1. Средства интеллектуально-физического и организационно-административного обеспечения ИТ, под которым понимается участие специалистов в разработке, создании и практическом внедрении базовых и прикладных средств обеспечения ИТ (программно-технических, лингвистических, математических), а также технологическое, инфраструктурное, сервисное и финансово-хозяйственное сопровождение информационного производства.
2. Программно-технические средства обеспечения ИТ (компьютеры (электронно-вычислительные машины), программное обеспечение, средства телекоммуникации).
3. Лингвистические средства обеспечения ИТ, к которым относят как естественные, так и искусственные языки (информационно-поисковые, языки программирования, алгоритмизации, манипулирования данными, дискурсивные и др.)
4. Математические средства обеспечения ИТ (модели реализации информационных процессов, принятия решений и др.)
5. Методически-регламентирующие средства обеспечения ИТ, представляющие собой группу методических, организационных, нормативных и технологических документов, в которых содержатся требования к компонентам информационной технологии, призванным обеспечить нормальную деятельность информационного производства, включающую в себя унифицирующие и стандартизирующие нормативы.
6. Правовые средства обеспечения ИТ (в Российской Федерации включают в себя законодательство об информации, информационных технологиях и о защите информации79, основанное на Конституции Российской Федерации и международных договорах Российской Федерации, федеральные законы, регулирующие общественные отношения в отдельных высокотехнологичных областях, а также государственные программы-концепции)80. Общеправовые средства обеспечения ИТ будут рассмотрены ниже отдельно.
В качестве основного компонента средств информационных технологий следует рассмотреть совокупность цифровых алгоритмов, называемую «программа». Именно последняя является центральным элементом всех инновационных процессов, посредством которого аппаратное обеспечение, имеющее преимущественно материальную форму и интегрированное в компьютер, выполняет различные функции.
Особо выделяется системное программное обеспечение (далее – ПО), являющееся совокупностью программ, целью которых является организация вычислительных и управленческих процессов, а также решение задач, ставящихся пользователями. При этом к системному ПО относятся:
– операционные системы (далее – ОС) (например, Unix, MS-DOS, Windows и др.);
– операционные среды и оболочки (например, Norton Commander, Windows 3.x и др.);
– средства, предназначенные для диагностики и контроля аппаратуры (DiskTools, Norton Disk Doctor и др.);
– обслуживающие программы – архиваторы и антивирусы (Aidstest, Kaspersky Anti-Virus, WinRar и др.).
Программу можно представить в виде набора инструкций на машинном языке, хранимого непосредственно в памяти компьютера и загружаемого для выполнения по мере поступления соответствующих команд от пользователя.
Основной характеристикой программы является интерфейс, выступающий в качестве совокупности средств, с использованием которых происходит «общение» пользователя с ней (программой). В современных компьютерах применяются интерактивные интерфейсы.
Учитывая криминологическую направленность данного исследования, особое значение приобретают понятия «вредоносная программа», «вредоносное программное обеспечение» и «компьютерный вирус», что является одной из многочисленных разновидностей программ.
Понятие «вредоносное программное обеспечение» используется при описании той или иной деструктивной программы, устанавливаемой на компьютер или мобильное устройство без согласия пользователей и заключающейся в ухудшении производительности компьютера, извлечении персональных данных пользователя из системы, удалении данных или в ином воздействии на работу устройства. «Лабораторией Касперского» (далее – «ЛК») отмечается существенное расширение рынка вредоносных программ.
Основными типами вредоносных программ (технологический аспект) и их последствий (социальный, криминологический аспекты) являются:
1. Вирусы. Могут заражать множество файлов, распространяются и на другие устройства посредством отправки их электронной почтой или путем переноса на физических носителях типа USB-накопителей или дискет.
«Лабораторией Касперского» приводятся данные такого специализированного учреждения, как Национальный институт стандартов и технологий, согласно которым первым компьютерным вирусом является Brain, написанный в 1986 г. двумя братьями, стремящимися наказать «пиратов», похищающих у компании программное обеспечение. Заражение начиналось с загрузочного сектора дискет, и посредством завирусованных дискет вредоносная программа передавалась на компьютеры других пользователей.
2. Черви. Данным программам, в отличие от вирусов, вмешательство человека не нужно, то есть заражение здесь происходит путем использования уязвимостей сети, к примеру недостатков в почтовых программах, когда черви посредством отправки тысяч своих копий заражают все новые системы, и все это происходит циклически. «ЛК» отмечается буквально «поедание» червями системных ресурсов, что приводит к снижению производительности компьютеров. Кроме того, большинство червей содержит такие вредоносные составляющие, которые позволяют похищать или удалять файлы.
3. Рекламное ПО. Здесь вредоносная программа (adware) автоматически доставляет всплывающие рекламные объявления на веб-страницы. Опасность заключается в возможностях, открывающихся для киберпреступников в целях отслеживания и сбора информации о местонахождении «клиента», истории посещения сайтов и проч. Так как установление adware согласуется с пользователем, такого рода программа является условно вредоносной, идентифицируясь как потенциально нежелательная и по сути мошенническая.
4. Шпионское ПО выполняет свое прямое предназначение в виде слежки за действиями пользователя на компьютере, например, какие сайты посещаются, после чего информация возвращается киберпреступникам.
5. Программы-вымогатели заражают компьютер, шифруют конфиденциальные данные, после чего требуют выкуп за их расшифровку. Что интересно, такие программы способны выдавать себя за правоохранительные органы, обвиняя в якобы противоправных поступках.
«Лаборатория Касперского» приводит случай, датируемый июнем 2015 г., когда в Центр приема жалоб на мошенничество в Интернете при ФБР США поступило обращение пользователей, сообщивших о финансовых потерях на сумму 18 млн долл. США от деятельности вируса-вымогателя CryptoWall.
6. Боты обычно используются в легитимных целях, однако злоумышленниками они также приспособлены для совершения преступлений: боты заставляют компьютер выполнять команды без ведома пользователя. Хакерами могут быть также созданы бот-сети, позволяющие удаленно управлять взломанными компьютерами, похищать конфиденциальную информацию, производить слежку за действиями жертвы, распространять спам либо инициировать DDoS-атаки в Сети.
7. Руткиты дают возможность ИТ-специалистам дистанционно устранять сетевые проблемы, однако и они превращены злоумышленниками в инструмент совершения преступлений. Так, проникнув в компьютер, руткиты позволяют киберпреступникам контролировать устройство, получая конфиденциальные данные или же устанавливая иные вредоносные программы. Интересно, что для обнаружения такого деструктивного кода требуется ручной мониторинг, а также регулярное внесение корректировок в ПО и ОС с целью исключения потенциально зараженных маршрутов.
8. Троянские программы (троянцы) маскируются под легитимные, проявляя себя после скачивания, когда осуществляют внесение изменений в систему, в результате чего происходит вредоносная деятельность при отсутствии согласия жертвы.
9. Баги не являются вредоносным ПО, поскольку это ошибка, сознательно допущенная программистом. Баги в системе обеспечения безопасности выступают в качестве легкого способа для обхода системы защиты и заражения компьютера81.
Рассмотрение типологии программ для целей настоящего исследования имеет большое значение, поскольку позволяет определить, в чем конкретно выражается опасность для рассматриваемой сферы. Нельзя бороться с угрозой, не зная ее сущности и способов реализации в противоправных целях.
Подчеркнем еще раз, что ядром в средстве посягательства в киберпреступлениях является именно программа (алгоритм, цифровой код), обеспечивающая необходимую инновационную информационно-технологическую составляющую опасности, посягающей на криминологическую безопасности триады интересов.
Здесь же необходимо рассмотреть и программы, призванные противостоять вирусам. Отметим, что «вирус» и «антивирус» – понятия в целом схожего порядка. Различие заключается в направленности заложенных в них алгоритмов, а самое главное, в том, в чьих руках это средство воздействия находится. В этом, по сути, проявляется универсальная сущность ИТ-средства, служащего как благим, так и низменным целям.
Итак, антивирусная программа является специализированной программой для обнаружения вредоносных программ и компьютерных вирусов. Для защиты от последних используют четыре группы методов:
1. Метод сканирования сигнатур основывается на поиске в файлах определенной последовательности байтов (сигнатуры), свойственной определенному вирусу. Выявленный кодовый фрагмент помещается в специальную базу данных, с которой взаимодействует антивирусная программа. В качестве достоинства данного метода отмечается достаточно низкая доля ложных срабатываний, а в качестве недостатка – невозможность выявления в системе вируса нового типа, на который в базе данных отсутствует сигнатура.
2. Метод контроля целостности заключается в своевременном выявлении любых неожиданных и беспричинных изменений данных на диске и отнесении их к подозрительным событиям, требующим повышенного внимания со стороны антивирусной системы. Особенность вируса заключается в том, что он обязательно оставляет какие-либо свидетельства своего пребывания в виде изменения существующих системных файлов, появления новых и проч. Факт изменения данных (нарушения целостности) устанавливается достаточно легко через сравнение контрольных сумм, заранее подсчитанных для исходного и текущего состояний тестируемого кода. Если параметры не совпадают, значит, нарушена целостность данных в системе. Отмечается оперативность указанного метода по сравнению с предыдущим, а самое главное, благодаря второму методу можно обнаруживать следы присутствия любого, в том числе неизвестного вируса, для которого в базе данных еще нет сигнатуры.
3. Метод сканирования подозрительных команд (эвристическое сканирование), когда выявляются признаки подозрительных кодовых последовательностей, что порождает предположение о вредоносной сущности файлов и инициирует дополнительные действия по их проверке. Метод быстрый, но не способный обнаруживать новые вирусы.
4. Метод отслеживания поведения программ основывается на анализе алгоритма запущенных программ, «…сравнимый с поимкой преступника “за руку” на месте преступления». Здесь существует риск выполнения ненароком команд вирусного кода, что может нанести ущерб охраняемому компьютеру или сети. Чтобы устранить подобный недостаток, был разработан метод эмуляции (имитации), когда тестируемая программа запускается в искусственно созданной среде – так называемой песочнице (sandbox), что исключает опасность повреждения информационного окружения. В целом данный метод является наиболее эффективным при обнаружении как известных, так и неизвестных вредоносных программ82.
Средства телекоммуникации. Прежде всего, следует отметить, что к средствам телекоммуникации относится группа технических, программных и организационных средств для передачи информации в пространстве, а, соответственно, к телекоммуникационной сети относится целый ряд средств телекоммуникации, которые связаны между собой и образуют определенную конфигурационную систему.
Передача данных в телекоммуникационной сети осуществляется с помощью их физического представления – сигналов (электрических, оптических, электромагнитных), при этом передача электрических и оптических сигналов осуществляется посредством электронных и оптико-волоконных кабельных линий связи, а электромагнитных – с помощью радиолиний связи (РЛС) и спутниковых линий связи (СЛС).
Что касается технологических и социальных функций информационных технологий, а также их общих социально-правовых и криминологических оценок, то повторимся, что ИТ, как известно, обладают универсальностью, то есть применимы как правоохранителями, так и преступниками. Соответственно, любые риски и угрозы использования последними инновационных разработок необходимо предусмотреть и по возможности посредством задействования антикриминальных ИТ-потенциалов не допускать.
Наиболее распространенными видами беспроводной связи являются спутниковая и наземная связь, находящие широкое применение и в компьютерных сетях.
В самом общем виде спутниковая связь – связь между наземными станциями через космические станции, которые выступают в качестве пассивных искусственных спутников Земли – ретрансляторов, а, соответственно, подобная организационно-техническая совокупность наземных и космических станций, регулируемых автоматизированной системой, образует спутниковую систему связи.
Здесь следует отметить уже внедренную концепцию И. Маска SpaceX, в рамках которой 24 мая 2019 г. ракета Falcon 9 вывела на околоземную орбиту 60 из планируемых 12 тыс. космических спутников. Цель – создание сети высокоскоростного и глобального Интернета в любой точке планеты, что позволит полностью реализовать проект Starlink83.
По сути, проект Starlink – прямой конкурент источникам наземной сотовой связи, в том числе и инновационной сети 5G (в зависимости от территориального охвата принято делить сети на персональные, локальные, городские и глобальные).
Несомненно, по-настоящему глобальной сетью можно считать только сеть «Интернет», однако, учитывая, что при построении структуры, объединяющей лишь несколько локальных сетей, используются такие же технические средства и сетевые технологии, как и в сети «Интернет», то такие сети обычно тоже относят к классу глобальных сетей84.
Подробнее о технологии 5G. Данное инновационное достижение относительно недавно стало внедряться в мире, в России отношение к ней со стороны граждан достаточно настороженное, если не сказать враждебное. Однако, прежде всего, отметим, что данное, пятое, поколение мобильной связи, действующее на основе стандартов телекоммуникаций 5G/IMT-2020, призвано обеспечить более быструю передачу данных, чем это происходило при 4G. Отмечается, что при 5G информационный поток является гораздо более быстрым, что приводит к дальнейшему развитию Интернета вещей.
Архитектура Интернета. Что же касается конкретно архитектуры Интернета, то следует отметить, что уровни его технологической инфраструктуры функционально связаны и имеют иерархически «вертикальную» структурированность85.
Наиболее распространенными архитектурными типами построения инфраструктуры Интернета являются семиуровневая эталонная модель ISO/OSI и пятиуровневая эталонная модель TCP/IP. Современная реальность такова, что две эти модели взаимно дополняют друг друга, что выражается в том, что первая сама по себе используется достаточно активно, хотя ее интернет-протоколы и интернет-стандарты актуальными не являются, вторая же, наоборот, практически не используется, однако весьма распространены ее интернет-протоколы и стандарты86.
Аббревиатурное обозначение ISO/OSI исходит от названия принявшей ее Международной организации по стандартизации (The International Organization for Standardization, ISO) и самой модели взаимодействия открытых систем (Open System Interconnection, OSI). По мнению Э. Таненбаума и Д. Уэзеролла, подобное название модели обусловлено тем, что она «связывает системы, открытые для связи с другими системами, и основывается на международных стандартизированных протоколах, используемых на различных уровнях»87.
Очевидно, что отмеченная выше универсальная сущность базовых информационных технологий привела к достаточно скорому освоению их со стороны криминала. Так, уже к середине 1980-х гг. новаторско-исследовательская фаза освоения возможностей Интернета, осуществляемая в целом непреступным хакерским движением, начавшимся в конце 60-х гг. ХХ в., сменилась радикально-криминальной субкультурой крэкеров (от англ. cracker – «взломщик»), когда несанкционированное вторжение в чужие системы, повышение агрессивности, использование знаний в целях удаления или изменения важных данных, распространение компьютерных вирусов и проч., а в конечном счете хищение чужих цифровых активов, данных, шантаж в Сети привели к появлению термина «киберпреступность».
Общеправовые средства обеспечения безопасного функционирования информационно-коммуникационных технологий и регулирования общественных отношений в киберпространстве
Российская Федерация является участником многочисленных конвенций и соглашений, направленных на регулирование широкого круга правовых и организационных вопросов, связанных с интернетпространством. Сама же система такого рода нормативных актов состоит из трех уровней.
Первый уровень. В самом общем виде интернет-пространство, как и реальное, традиционно подлежит регулированию Конституцией Российской Федерации и общепризнанными международными договорами, содержащими в себе основополагающие принципы и понятия, находящие свое отражение практически во всех нормативных актах, в той или иной мере регулирующих рассматриваемую сферу.
Второй уровень. Прежде всего, это законодательство об информации, информационных технологиях и о защите информации88, а также иные документы, призванные прямо регулировать киберпространство.
Третий уровень. Здесь располагаются федеральные законы, основным предназначением которых хоть и не является регулирование исключительно интернет-пространства, но все же они должны охранять сферу общественных отношений от различных посягательств, в том числе путем установления системы санкций. Это гражданское, административное и уголовное законодательство.
Первый уровень общеправового регулирования киберпространства. Так, ч. 4 ст. 29 Конституции Российской Федерации каждому предоставлено право на поиск, получение, передачу, производство и распространение информации любым законным способом. Однако при этом реализация указанного конституционного права требует учета установленного ч. 3 ст. 17 Основного Закона принципа, заключающегося в недопустимости осуществления прав и свобод человека и гражданина путем нарушения прав и свобод других лиц. Благодаря этому путем реализации основополагающего конституционного условия, требующего соблюдения баланса частных и общественных интересов, предполагается защита и иных, гарантирующих охрану жизни, здоровья, достоинства и т. д., неотъемлемых прав и законных интересов личности положениями Конституции Российской Федерации, а именно содержащихся:
– в ч. 1 ст. 23 – право на неприкосновенность частной жизни, личную и семейную тайну, защиту своей чести и доброго имени;
– ч. 2 ст. 23 – право на тайну переписки, телефонных переговоров, почтовых, телеграфных и иных сообщений;
– ч. 1 ст. 24 – запрет на сбор, хранение, использование и распространение информации о частной жизни лица без его согласия;
– ч. 4 ст. 29 – определение лишь федеральным законом перечня сведений, составляющих государственную тайну;
– ч. 1 ст. 44 – охрана законом интеллектуальной собственности;
– п. «в», «и» ст. 71 – нахождение в ведении Российской Федерации вопросов регулирования и защиты прав и свобод человека и гражданина, а также информации и связи;
– ч. 1 и 2 ст. 19 – гарантированность государством равенства всех перед законом и судом без какой-либо дискриминации;
– ч. 3 ст. 55 – возможность ограничения федеральным законом прав и свобод «…в той мере, в какой это необходимо в целях защиты основ конституционного строя, нравственности, здоровья, прав и законных интересов других лиц, обеспечения обороны страны и безопасности государства»89.
Организацией Объединенных Наций (ООН) в рамках выступления специального докладчика по вопросу о поощрении и защите права на свободу мнений и их свободное выражение Ф. Ла Рю «…в качестве неотъемлемой коммуникационной платформы для всех демократических обществ» поддержано право каждого человека на Интернет. Спецдокладчик, указав, что обеспечение такого права должно стать одним из приоритетных направлений в деятельности любого государства, вместе с тем отметил, что расположенные в разных частях света государства с полярными политическими устройствами неоправданно сокращают границы допустимой свободы в Сети, борясь таким образом с проявлениями гражданского неповиновения официальной идеологии, что нельзя признать проявлением демократических начал, провозглашаемых ООН90.
Вместе с тем Международный пакт о гражданских и политических правах, провозглашая, что каждый имеет право свободно выражать свое мнение, в том числе путем поиска, получения и распространения всякого рода информации и идей, невзирая на государственные границы, устным, письменным способом, а также, по своему выбору, с использованием печати или иным образом, вместе с тем в п. 2 и 3 ст. 19 отмечает необходимость в наложении особых обязанностей и ответственности, а также допустимость в установлении законом ограничений, направленных на обеспечение всемерного уважения прав, интересов и репутации иных лиц, охрану государственной безопасности и общественного порядка, а также здоровья и нравственности населения91. В ст. 10 «Свобода выражения мнения» Конвенции о защите прав человека и основных свобод содержатся аналогичные положения92.
Вопросы конституционно-правового регулирования киберпространства с достаточной определенностью изложены в постановлении Конституционного Суда РФ от 26 октября 2017 г. № 25-П.
Так, отмечено, что указанные конституционные и международно-правовые положения возможно применить относительно любой информации вне зависимости от способа и места ее создания, передачи или распространения, в том числе относительно сведений, размещаемых (передаваемых, распространяемых) в ИТКС «Интернет». А значит, реализуя предписания, содержащиеся в п. «в» и «и» ст. 71 Конституции Российской Федерации, соответствующее правовое регулирование, законодатель, учитывая современный уровень развития способов и средств обращения информации как специфического нематериального объекта, должен стремиться к обеспечению баланса прав и законных интересов (а также определенности правового положения участников правоотношений, объектом которых информация выступает) с правоотношениями, связанными с осуществлением поиска, получения, передачи, производства и распространения информации. При этом он должен исходить из требований Конституции Российской Федерации, изложенных в ч. 3 ст. 17, ч. 1 и 2 ст. 19, ч. 3 ст. 55 Основного Закона.
В указанном постановлении вопросы обеспечения прав и законных интересов граждан раскрыты на примере отношений, связанных с реализацией таковых на тайну телефонных переговоров, при этом правовая позиция Конституционного Суда РФ заключается в необходимости комплекса действий, направленных на обеспечение защиты информации, предаваемой и получаемой по каналам телефонной связи, вне зависимости от времени ее поступления, полноты и содержания фиксируемых данных.
Таким образом, изложив свою позицию, Конституционный Суд РФ определяет правовые стандарты применительно к передаче любых сообщений вне зависимости от средств осуществления передачи таковых, а значит, указывает вектор правового регулирования не только отношений, связанных с обеспечением права на тайну телефонных переговоров, но и отношений, связанных с тайной переписки, почтовых, телеграфных и иных сообщений, как закрепленных вышеуказанными положениями Конституции, так и содержащихся в иных НПА93.
Помимо транснациональных предписаний, носящих универсальный характер, существует ряд международных договоров и конвенций, регулирующих сферу преступности, в том числе и в киберпространстве.
Второй уровень общеправового регулирования киберпространства характеризуется наличием Федерального закона от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации»94 (далее – Закон), который является, согласно вышеупомянутому постановлению Конституционного Суда РФ, «…базовым законом, устанавливающим правовые основы осуществления права на поиск, получение, передачу, производство и распространение информации, применения информационных технологий, обеспечения защиты информации»95.
Обратим внимание на ст. 1 Закона, где указано на регулирование им отношений, возникающих при осуществлении права на поиск, получение, передачу, производство и распространение информации; применении информационных технологий; обеспечении защиты информации.
В ст. 2 Закона приводится следующая терминология: так, информационные технологии представлены в виде процессов, методов поиска, сбора, хранения, обработки, предоставления, распространения информации и способов осуществления таких процессов и методов; информационная система – в качестве совокупности содержащейся в базах данных информации и обеспечивающих ее обработку информационных технологий и технических средств.
В определенной мере производным от Закона является Федеральный закон от 29 декабря 2010 г. № 436-ФЗ «О защите детей от информации, причиняющей вред их здоровью и развитию», ст. 1 которого под названием «Сфера действия настоящего Федерального закона», указывая на регулирование им отношений, связанных с защитой детей от информации, причиняющей вред их здоровью и (или) развитию, в том числе от такой информации, содержащейся в информационной продукции, вместе с тем подчеркивает нераспространение действия данного закона на отношения, в числе прочих регламентируемые Законом от 27 июля 2006 г. № 149-ФЗ.
Пункт 12 ст. 2 «Основные понятия, используемые в настоящем Федеральном законе» под оборотом информационной продукции понимает «…предоставление и (или) распространение информационной продукции… посредством… информационно-телекоммуникационных сетей, в том числе сети «Интернет», и сетей подвижной радиотелефонной связи».
Таким образом, как следует из положений вышерассмотренных нормативных актов, необходимость в регламентировании информационного пространства предопределяет принятие государством законодательства, предусматривающего систему норм в определенном Конституцией Российской Федерации порядке и, при наличии общественной опасности, оставляющего за собой право на осуществление репрессий в виде мер принудительного воздействия. Такая необходимость реализуется на следующем уровне правового регулирования.
Третий уровень общеправового регулирования киберпространства. Как было отмечено выше, здесь располагаются федеральные законы, в задачу которых не входит регулирование исключительно интернет-пространства, однако они, являясь источниками отраслевых норм права, осуществляют правовое регламентирование следующих категорий интернет-отношений:
– прав граждан: персональных данных, тайны связи, свободы слова, защиты прав потребителей;
– результатов интеллектуальной деятельности: авторских и смежных прав, патентных прав, доменов;
– деятельности и ответственности интернет-провайдеров;
– электронной коммерции: электронной торговли, банкинга, платежных систем и др.;
– электронного документооборота: электронной подписи и электронных сделок;
– электронного государства, электронного правительства, электронных государственных и муниципальных услуг;
– массовых коммуникаций, сетевых СМИ, блогеров, социально опасной информации;
– компьютерных преступлений: несанкционированного доступа, компьютерных вирусов, доступа к конфиденциальной информации;
– дистанционного обучения, телемедицины и др.96
Основная специфика таких федеральных законов, прежде всего Гражданского и Уголовного кодексов Российской Федерации, а также Кодекса Российской Федерации об административных правонарушениях, заключается в наличии определенной системы регламентирующих общественные отношения норм, а также, учитывая публично-правовой характер уголовного и административного судопроизводства, в наличии в них диспозиционно-санкционной «связки».
Обращает на себя внимание несомненная созвучность данных отраслей права с положениями Конституции, влияние Основного Закона на систему обеспечения интересов граждан, общества и государства.
Переходя к рассмотрению норм, призванных регулировать те или иные «информационные» аспекты, следует отметить, что в наибольшей степени это нашло свое отражение в гражданском законодательстве, включающем в себя, помимо собственно ГК РФ, целый ряд сопутствующих нормативных актов. Это представляется вполне обоснованным, учитывая многообразие форм имущественных и личных неимущественных отношений, связывающих различных субъектов права. Помимо этого, именно гражданское законодательство определяет объем понятий и терминов, необходимых для регламентации и других отраслей права.
Так, Гражданский кодекс Российской Федерации, который, в том числе, регулирует экономическую сферу, определяет такую важную категорию как стоимость, исходя из чего деньги, обладая универсальной способностью быть средством платежа, могут заменить практически любую вещь. Согласно сути ст. 140 ГК РФ «Деньги (валюта)» рубль на территории Российской Федерации устанавливается в качестве платежного средства, и при этом указывается на осуществление платежей путем как наличных, так и безналичных расчетов. Последние, как известно, выступают в современных условиях как неотъемлемое условие электронной коммерции, интернет-банкинга, функционирования платежных систем и проч.
Введенная в действие в 2019 г. ст. 141.1 ГК РФ «Цифровые права», несомненно, является очень важной и перспективной в регулировании гражданско-правовых отношений в соответствии с правилами информационной системы, в частности при осуществлении, распоряжении, в том числе передаче, залоге, обременении цифрового права.
Что касается личных нематериальных благ, то предусмотренное ст. 152 ГК РФ посягательство на честь, достоинство и деловую репутацию личности, в том числе путем распространения данных в сети «Интернет», предоставляют гражданину право требовать удаления порочащей его информации, а также опровержения указанных сведений способом, обеспечивающим доведение опровержения до пользователей сети «Интернет».
Помимо этого, несомненный интерес в рамках гражданского законодательства представляют нормы, регулирующие сферу охраняемых результатов интеллектуальной деятельности и средств индивидуализации. К таковым ст. 1225 ГК РФ относит, в частности, программы для ЭВМ, базы данных, топологии интегральных микросхем, секреты производства (ноу-хау), фирменные наименования, коммерческие обозначения и проч.97
Что касается административного законодательства, то в содержащейся в Кодексе Российской Федерации об административных правонарушениях гл. 13 сгруппированы правонарушения в области связи и информации, заключающиеся, в частности, в нарушении правил защиты информации (ст. 13.12), незаконной деятельности в области защиты информации (ст. 13.13), разглашении информации с ограниченным доступом (ст. 13.14).
Отдельного рассмотрения требует ст. 13.15 «Злоупотребление свободой массовой информации». Так, в ч. 1 данной нормы указывается на изготовление и (или) распространение информационных компьютерных файлов и программ обработки информационных текстов, содержащих скрытые вставки, воздействующие на подсознание людей и (или) оказывающие вредное влияние на их здоровье.
Часть 3 данной статьи указывает на нарушения, приведенные в Федеральном законе «О защите детей от информации, причиняющей вред их здоровью и развитию», заключающиеся в незаконном распространении информации о несовершеннолетнем, пострадавшем в результате противоправных действий (бездействия), или нарушении предусмотренных федеральными законами требований к распространению такой информации, если эти действия (бездействие) не содержат уголовно наказуемого деяния.
Часть 5 указывает на нарушения, выражающиеся в распространении в информационно-телекоммуникационных сетях сведений, содержащих инструкции по самостоятельному изготовлению взрывчатых веществ и взрывных устройств, если эти действия не имеют признаков уголовно наказуемого деяния.
Помимо указанных в гл. 13 нарушений, в рамках настоящего исследования интерес вызывает ст. 6.20 КоАП РФ, предусматривающая ответственность за изготовление, приобретение, хранение, перевозку, распространение, публичную демонстрацию либо рекламирование юридическим лицом материалов или предметов с порнографическими изображениями несовершеннолетних и оборот таких материалов или предметов98.
Что касается уголовного законодательства, то вполне естественно, что наиболее острые противоправные проявления сосредоточены в данной области. Учитывая криминологический характер настоящего исследования, вопросы, связанные с уголовно-правовым регулированием киберпространства, будут рассмотрены в отдельной главе.
§ 4. Инновационные информационно-коммуникационные технологии и предпосылки их использования в правоохранительной деятельности: социально-правовые криминологические оценки
К инновационным специализированным ИТ следует отнести программные и аппаратные устройства, базирующиеся на традиционных технологиях, а именно компьютерах и информационно-технологических сетях (включая сеть «Интернет»). Так, сюда можно включить большие данные (БД, big data), блокчейн, искусственный интеллект (ИИ), киберфизические комплексы, состоящие из средств, находящихся в арсенале у полиции и военных, к примеру средства слежения и фиксации правонарушений (видеокамеры), дроны и беспилотные летательные аппараты (БПЛА), в которые интегрированы современные цифровые потенциалы, а также носимые и вживляемые в тело устройства, посредством которых возможно постоянно иметь представление о местонахождении человека (электронные браслеты, персональные и фитнес-трекеры, микрочипы и проч.). Здесь хотелось бы отметить также конвергентные НБИКС-технологии — гипотетическое ядро шестого технологического уклада, основанное на объединении достижений нано-, био-, информационных, когнитивных и социальных технологий, но, учитывая сложность данной тематики, потенциал использования НБИКС-конвергенций нами планируется исследовать в дальнейшей научно-практической деятельности.
Большие данные. Согласно документации ООН, «термин “большие массивы данных” характеризует накопление и анализ значительно выросшего объема информационных ресурсов, который превышает возможности их хранения и анализа на основе созданных ранее аппаратных и программных средств. Появление больших массивов данных стало возможным благодаря расширению потенциала для хранения данных и диапазона имеющихся в наличии источников данных». Также отмечается, что наличие у правительств обширных баз данных о физических и юридических лицах, накапливающихся в системах выдачи удостоверяющих личность национальных документов, а также в налоговой, образовательной, здравоохранительной системах и в системе правосудия, подводит к пониманию приоритетности задач и к использованию ресурсов в целевом порядке. Возможности указанных баз данных проявляют свою особенную эффективность при совместном использовании, сопоставлении и взаимоувязывании, тем более, когда этим занимаются ИТ-специалисты, анализирующие неявные (неформализованные) знания.
Большие массивы данных и метаданные (данные о данных) могут как агрегироваться для обнаружения тенденций, касающихся всего населения, так и дезагрегироваться и фокусироваться относительно отдельных групп, например социальных или экономических99.
В рамках деятельности созданной в системе ООН Глобальной рабочей группы по вопросам использования больших данных для подготовки официальной статистики был разработан следующий перечень источников больших данных.
1. Данные спутниковых изображений, включающие информацию от всех спутников Земли. Здесь отмечаются возможности, открывающиеся при использовании указанных данных для статистических целей.
2. Данные сетей мобильной телефонной связи. Возможности заключаются в выявлении информации о местоположении абонентов мобильных телефонов. Отмечается актуальность основных проблем, связанных с сохранением конфиденциальности (а также заключающихся в доступе к данным мобильной сети) и доверием общественности к возможности их (данных сетей мобильной телефонной связи) использования.
3. Данные социальных сетей. Анализ подобной информации приводит к пониманию масштабов, характера и сферы охвата интернет-сообществ. Отмечается важность данных о числе пользователей, их социально-экономическом положении, то есть аналитикам важна статистическая совокупность, являющаяся предметом исследования. Естественно, большое значение имеют поведение пользователей и сфера охвата постов, которые дают информацию о выражаемых мнениях. Социальные сети являются источниками крупнейшего массива данных о поведении людей, соответственно, их использование крайне интересно в различных социологических отраслях.
4. Данные сканирующих устройств, что заключается в использовании подобной информации при расчете индексов потребительских цен наряду с программным обеспечением, имеющим открытый код100.
Помимо этого, к источникам больших данных можно отнести:
1. Сегмент Web 1.0, включающий в себя, помимо правительственных, корпоративных, общественных, персональных порталов, также сайты, блоги и онлайн-СМИ. Доступ к ресурсам данного сегмента максимально упрощен и достигается посредством любых поисковых систем.
2. Сегмент Web 3.0, по-другому «Веб мобильных приложений», который появился в 2010 г. и динамично развивается. Характерная особенность заключается в размещении интерфейсов приложений прямо на экранах планшетов и смартфонов, что позволяет пользователям работать с приложениями, не обращаясь к поисковым системам, а посредством установления прямой связи между гаджетом и Интернетом.
3. Невидимый Интернет, включающий в себя не обнаруживаемые поисковыми машинами ресурсы, порталы и сайты; доступ осуществляется как на платной основе, так и при наличии специально получаемого разрешения. Невидимый Интернет аккумулирует в себе практически весь (около 90 %) ценный научно-технический, технологический, финансово-экономический и государственный контент. Динамика постоянного роста данного сегмента обусловлена, с одной стороны, стремлением к архивации, исходящим от корпоративных пользователей всех доступных данных, а с другой – желанием обладателей упомянутых ресурсов перевести все ценные и значимые данные из бесплатного в платный сегмент (монетизировать)101.
4. Интернет вещей, представляющий собой соединенные Интернетом управляющие центры и встроенные информационные блоки производственных, социальных, коммунальных инфраструктур, а также системы «умный дом» с возможностью подключения к Сети и дистанционного управления домашней бытовой техникой.
5. DarkWeb. Этот сегмент широко используют как незаконные преступные группы и группировки, так и отдельные правонарушители. Помимо этого, другим сегментом рассматриваемого Веба является платежная сеть криптовалют102.
Этим перечень источников больших данных, естественно, не ограничивается. Так, здесь следует отметить также облачные хранилища, генерирующие гигантские объемы информации как от частных лиц, так и от государственных и негосударственных организаций.
Что касается темы настоящего исследования, то следует отметить, что при формировании и развитии системы криминологической кибербезопасности особенное значение имеют источники, которые могут дать любую значимую информацию, касающуюся круга проблем, относящихся к предмету криминологии.
Использование больших данных в указанной области представляется чрезвычайно перспективным, в связи с чем нами ранее в научный оборот введено понятие «большие криминологические данные» (БКД) (Big Criminological Data, BCD), рассмотрение сущности которого приводилось автором в отдельных публикациях103.
Искусственный интеллект. Так называемой прорывной технологией, наряду с БД, является искусственный интеллект. В техническом понимании искусственный интеллект (ИИ) (Artificial Intelligence, AI) выступает в качестве автоматического программного управления, при котором оператором алгоритм не задается заранее, а самостоятельно создается внутри определенной системы на основе кодированного описания разного вида целей, представлений о различных действиях и информационной базы о внешнем окружении. Операторы условно делят ИИ на слабый (или узкий), реализованный в системах, когда решаются определенные виды задач (например, голосовые помощники Apple и «Яндекс»), и сильный (или широкий), используемый в системах, имеющих обобщенные когнитивные потенциалы и не ограниченных в сферах их применения104.
Национальной стратегией развития искусственного интеллекта на период до 2030 г. под искусственным интеллектом понимается «…комплекс технологических решений, позволяющий имитировать когнитивные функции человека (включая самообучение и поиск решений без заранее заданного алгоритма) и получать при выполнении конкретных задач результаты, сопоставимые как минимум с результатами интеллектуальной деятельности человека. Комплекс технологических решений включает информационно-коммуникационную инфраструктуру, программное обеспечение (в том числе в котором используются методы машинного обучения), процессы и сервисы по обработке данных и поиску решений». Тем же документом отмечается, что в качестве технологий ИИ выступают «…технологии, основанные на использовании искусственного интеллекта, включая компьютерное зрение, обработку естественного языка, распознавание и синтез речи, интеллектуальную поддержку принятия решений и перспективные методы искусственного интеллекта».
Подчеркивается, что специфика машинного обучения заключается, во-первых, в необходимости ввода при поиске системой непредвзятого решения репрезентативного, релевантного и корректно размеченного набора данных, а во-вторых, в алгоритмах работы нейронных сетей, которые трудны для интерпретации, что может повлечь сомнение у человека и отмену результатов их работы. Соответственно, отсутствие понимания того, каким образом ИИ достигает результатов, приводит к низкому уровню доверия к данной технологии и может повлечь создание препятствий для его развития105.
С. Рассел и П. Норвиг – авторы монументального труда на тему комплексного исследования искусственного интеллекта – указывают, что как при его определении, так и при поиске подходов к его изучению следует отталкиваться от наличия четырех позиций: систем, думающих подобно людям; систем, действующих подобно людям; систем, думающих рационально; систем, действующих рационально106.
Что касается социальных функций, выполняемых технологией искусственного интеллекта, то следует отметить, исходя из узкого или широкого его понимания, что, подобно большинству информационно-коммуникационных технологий, применимость ИИ в процессе жизнедеятельности общества как продиктована прикладными целями (например, уменьшение физических или умственных затрат при выполнении различной деятельности), так и направлена на ряд важнейших задач, в числе которых обеспечение криминологической безопасности.
Очевидно, что, подобно всем инновационным в свое время технологиям, появление ИИ обусловливает необходимость в правовом регулировании данного явления, основ и условий его существования, проблем, связанных с интегрированием в иные технологические сферы, прежде всего в человеческое общество. Нельзя не согласиться с точкой зрения, которую высказали В. А. Шестак и А. Г. Волеводз и согласно которой теория права отстает от научно-технического прогресса, соответственно, отсутствует «…правовая регламентация в области взаимодействия человека и искусственного интеллекта, проблемы морали, безопасности, правосубъектности, ответственности, неприкосновенности частной жизни»107.
Блокчейн. Технологии распределенного реестра (блокчейн) представляются универсальным решением, хотя в последнее время из-за «затасканности» в технологическом и публичном поле блокчейн был несколько дискредитирован. Технологии позволяют удовлетворить интересы максимального числа участников рынка, не отчуждая при этом право собственности на информацию у конкретного человека и оставляя за ним решение, насколько открытыми и публичными должны быть его персональные данные. Каждый сам может решать, с кем он готов сотрудничать и кому в каком объеме дать доступ к своим данным. Криптографическое шифрование гарантирует их защиту, а архитектура реестров данных обеспечивает прозрачность их использования.
Технология распределенного реестра (Distributed Ledger Technology, DLT) дает возможность относительно безопасной интеграции с другими технологиями – Интернетом вещей и искусственным интеллектом, когда при условии согласия пользователей поставщики продуктов и услуг могут видеть раскрытие запроса пользователя.
Перспективность данных технологий осознается как гигантами ИТ-индустрии (Microsoft, Accenture, IBM и др.), так и локальными игроками, решающими конкретные потребительские задачи, например хранение медицинских данных (Medicalchain), хранение документов, подтверждающих личность (SecureKey, Civic), создание персональных идентификаторов (Sovrin Foundation). Государству технологии распределенного реестра позволят избежать проблем с собственниками персональных данных, стандартизировать цифровые документы и значительно ускорить все документарные процессы. Вместе с тем оно в полной мере будет осуществлять свою функцию регулятора108.
Что касается вопроса использования данной технологии в антикриминальных целях, то далее нами рассмотрена концепция электронного уголовного дела, в которой блокчейн способен выступать в качестве весьма эффективной технологической основы.
Комплексные киберфизические технологии. Дроны (БПЛА), обладающие различными функциями, со встроенной технологией искусственного интеллекта. Вместе с тем, помимо программного обеспечения для выявления и предотвращения киберугроз в цифровой среде, необходимо задействование информационно-технологического и коммерческого ресурсов и в разработке и внедрении комбинированных программно-технических устройств, играющих роль в обеспечении безопасности в реальном, а не виртуальном пространстве.
Специфика данного коммерческого ресурса заключается в том, что, помимо задействования программно-аппаратного оборудования, создаются устройства, которые способны не просто выявлять правонарушения, но и вести себя самым активным образом, подобно субъекту, наделенному правоохранительными полномочиями: разыскивать, преследовать и задерживать преступника, находить жертв криминальных посягательств и проч. Здесь речь идет о компаниях, использующих в своих разработках искусственный интеллект (ИИ), а также о робототехнике, которая в современном понимании выступает в качестве универсальных программно-аппаратных устройств, способных в значительной степени замещать человека там, где возможности последнего ограничены или нереальны (например, самостоятельно летать, слишком долго находиться под водой, причем на значительной глубине, или под землей, где доступ воздуха затруднен или невозможен, в местах, где наличествует чрезмерная радиация, крайне высокая или низкая температура). Особое антикриминальное значение робототехника приобретает также в случае высокой опасности, например при противодействии организованной и массовой преступности, при обезвреживании террористических «закладок» и проч.
Данное положение дел закрепляется в Национальной стратегии развития искусственного интеллекта на период до 2030 г., где отмечается, что смежными областями использования ИИ являются «…технологии и технологические решения, в которых искусственный интеллект используется в качестве обязательного элемента, включая робототехнику и управление беспилотным транспортом»109.
Сущность киберфизической системы лучше всего отражает определение, предложенное сотрудниками АНО «Робоправо», согласно которому это «…система, в которой информационная (вычислительная, коммуникационная) составляющая интегрирована в физический компонент»110.
По сути, речь идет о роботах, то есть любых устройствах, действующих в физическом мире или полностью автономно, или же с минимальным вмешательством человека-оператора. Основным фактором здесь является информационная автономность, имеющая первостепенное значение для роботов, в основе программного обеспечения которых функционирует система искусственного интеллекта.
Наибольший интерес при этом вызывают комбинации из трех современных устройств, способных в значительной степени обеспечить состояние защищенности личности, общества и государства. Речь идет о беспилотных летательных аппаратах (БПЛА) – дронах, оборудованных видеокамерами с технологией искусственного интеллекта (ИИ). Обозначить данный комплекс можно как «дрон – видеокамера – ИИ».
Очевидно, что социальная востребованность такого рода устройств обусловлена явной недостаточностью существующих мер, направленных на обеспечение общественной безопасности и общественного порядка. Представляется, что в рамках развернутой по всей стране системы криминологической кибербезопасности такого рода устройства могли бы в значительной степени расширить потенциал полиции общественной безопасности (патрулирование определенных участков местности, контроль за лицами с девиантным поведением, подвергнутыми административному надзору, и проч.), подразделений уголовного розыска (например, проведение ОРМ «Контролируемая поставка», «Наблюдение» и проч.), уголовно-исполнительных инспекций (слежение за лицами, находящимися под мерой пресечения или условно-досрочно освобожденными и проч.).
Конечно, такого рода правоохранительная деятельность требует наличия соответствующей правовой основы, в частности, предусмотренной в рамках предложенного нами Кодекса кибербезопасности Российской Федерации111, и создания новых норм, регулирующих ту или иную правоохранительную сферу.
Комплексные киберфизические технологии видеослежения (фиксации) со встроенной технологией искусственного интеллекта. Видеокамеры давно служат правоохранительной деятельности. Так, технологии лицевой биометрии FindFace играют ключевую роль в обеспечении общественной безопасности, позволяя мгновенно идентифицировать правонарушителей, устанавливать местонахождение разыскиваемых лиц и накапливать массивы больших данных, необходимых для планирования работы общественного транспорта и коммунальных служб. Система распознавания лиц в школах поможет повысить безопасность учащихся и педагогического состава и создать дополнительные удобства для детей и родителей. Именно FindFace обеспечивает безопасность Москвы, являясь частью системы «Безопасный город», а более 70 % правонарушений здесь раскрывается с помощью систем видеонаблюдения112.
Большой интерес в вопросе обеспечения общественной безопасности представляет перспективная технология распознавания эмоций. В России данным направлением занимается компания Neurodata Lab LLC, включающая как специалистов по естественным и когнитивным наукам, так и технических экспертов с компетенциями и бэкграундом в области компьютерного зрения, машинного обучения, науки о данных113.
Социально-правовое и криминологическое значение такого рода технологий заключается в том, что заранее возможно распознавать угрозы и риски, например, выявить террориста или диверсанта до того, как он приступит к активным антиобщественным действиям. Вместе с тем очевидно, что отсутствие должной реакции государства на совершаемые преступления, что происходит сейчас в мегамасштабах (а реакция здесь должна быть лишь одна – непременное привлечение виновных лиц к уголовной ответственности и их наказание), порождает у преступников чувство безнаказанности и вседозволенности. Проблема эта непосредственно касается правоохранителей, деятельность которых далека от совершенства, а значит, необходимость оптимизации такого рода деятельности является первоочередной задачей, пути решения которой информационно-технологический и коммерческий ресурсы в настоящее время активно предлагают для использования.
Чипы, интегрируемые в живой организм. При рассмотрении чипа (биосенсора) с информационно-технологической точки зрения следует иметь в виду, что подобное устройство, вживляемое в людей и животных, – это RFID-транспондер, или по-русски «радиоответчик». Аббревиатура RFID означает «радиочастотная идентификация», RFID-система состоит из микрочипа (также RFID-метка или RFID-тег) и считывающего устройства, передающего и принимающего радиосигналы114. Достаточно близкой к RFID является технология NFC, используемая в современных смартфонах.
Встроить в настоящее время элемент питания в микрочип не удалось, в связи с чем применяются технологии беспроводной связи RFID/NFC, но встроить в массовом порядке GPS достаточно проблематично по причине высокой стоимости данной процедуры.
С социальной точки зрения микрочип является во многом удобной технологией, но на нынешнем этапе потенциал его использования ограничен несовершенством ИКТ-базы (большие затраты на GPS-модуль). Помимо этого, массовому внедрению микрочипов мешают противоречия данного процесса с нравственными (религиозными) ценностями, с областью гражданских прав и свобод, в связи с чем чипизации должны предшествовать изменение международных и национальных НПА в данной сфере, а также соответствующая просветительская работа115.
Проведению массового чипирования на государственном уровне мешает высокая стоимость данной процедуры. Эксперты считают, что стоимость микрочипов должна снизиться хотя бы в 10 раз, в противном случае никакого экономического эффекта не будет, гораздо более целесообразным является использование пластиковых карт с чипом.
Что касается количества людей с вживленными биосенсорами, то, по данным биохакинговой компании Dangerous Things, по состоянию на 2019 г. их насчитывается от 60 до 90 тыс. во всем мире, то есть это примерно одна тысячная процента от населения планеты116.
Очевидно, что микрочип, также как и другие ИКТ-средства, в силу все той же универсальности, о чем нами заявляется постоянно, имеет потенциал к использованию как в криминальной, так и в антикриминальной деятельности. Касаясь вопроса обеспечения криминологической безопасности, отметим концепцию «Дистанционный контроль за преступностью» (ДКП)117 Х. Д. Аликперова, в рамках которой чипизация преступников способна, как представляется, обеспечить защищенность личности, общества, государства в достаточно высокой степени. Х. Д. Аликперовым выделяются приоритетные и факультативные функции системы ДКП. К первым в системе ДКП структурно относятся 5 подсистем: «Антитерроризм», «Антирецидив», «Антинаркотизм», «Антикриминал» и «Поиск», суть которых отражена в их названии.
Обратим внимание на отмеченные Х. Д. Аликперовым социально полезные факультативные функции системы ДКП. Как устанавливает автор, учет чипа не только в качестве хранилища информации, но и в качестве датчика местоположения своего носителя позволяет использовать данный ресурс при поиске лиц, пропавших без вести и заблудившихся, а также детей, потерявшихся, сбежавших из дома или из детских учреждений.
В качестве другого, превентивного, аспекта ДКП отмечается то, что носитель чипа будет более осмотрительным в своих поступках, не позволяя им перерасти в правонарушение. Обоснованно справедливым является указание на то, что подсознательное стремление к самоконтролю со стороны психологически неустойчивых лиц-девиантов проистекает из факта нахождения чипа в теле конкретного человека.
Помимо этого, как отмечает Х. Д. Аликперов, посредством системы ДКП потенциально возможно осуществлять:
– проверку документов на месте, а значит, сводить к минимуму факты доставления граждан в полицию для установления личности;
– идентификацию личности больных, которые страдают сложной формой амнезии, из-за чего не способны назвать свои данные и адрес местожительства;
– установление личности граждан, впавших в кому, а также личности неопознанных трупов и проч.
Также отмечается возможность загрузки в чип истории болезни его носителя, данных о группе крови, аллергических реакциях, перенесенных заболеваниях, что позволит оказать неотложную помощь человеку в бессознательном состоянии118.
Такого рода концепция впоследствии была сформулирована руководителями г. Москвы. Так, на официальной сайте мэра, на странице «Москва 2030» содержится раздел «Умный город», где речь идет про «носимые и вживленные в организм медицинские цифровые устройства: получат дальнейшее развитие носимые цифровые медицинские устройства и “умная” одежда…»119
Специальные технические средства, предназначенные для дистанционного контроля за преступниками, а также для негласного получения информации. Здесь речь идет о состоящих на вооружении сотрудников спецслужб (МВД, ФСБ, ФСИН и проч.) ИКТ-средствах специализированного правоохранительного характера. Рассмотрение данных средств будет осуществлено в рамках обсуждения перспектив оптимизации уголовно-исполнительного ресурса в последующих параграфах.
Подытоживая рассмотрение ИКТ-средств, отметим, что социальное, а значит, криминологическое предназначение данного инновационного ресурса, на наш взгляд, должно заключаться не только в эффективном дистанционном контроле за поведением лиц, привлеченных к уголовной ответственности, но и в реализации, наряду с носимыми и вживленными в организм чипами (биосенсорами), концепции удаленного надзора за любыми лицами, входящими в группы риска. При правильном использовании исследованного выше цифрового инструментария возможно в необходимой мере достичь требуемого уровня информационно-технологической составляющей системы криминологической безопасности, что, в принципе, при наличии соответствующих правовых, организационных, кадровых и прочих элементов и при соблюдении конституционных и этических норм в области защиты прав и свобод человека приведет к желаемому результату.
§ 5. Информационно-коммуникационные технологии, их функционирование в виртуальном мире как объект комплексного криминологического исследования
Обеспечение нормального функционирования киберпространства не только требует, но и фактически невозможно без правового регулирования различных его аспектов. Естественным образом здесь может возникнуть вопрос: а возможно ли взять под какой-либо контроль эту область, которую многие считают безграничной и бесконтрольной?
На самом деле все предельно просто. Никакой безграничностью киберпространство не обладает хотя бы потому, что обеспечивается такой областью высоких технологий, как информационно-телекоммуникационные сети (ИТКС), включая сеть «Интернет». Когда какому-либо государству или влиятельной социальной группе киберпространство будет мешать проводить свою политику или даже напрямую вредить, достаточно будет «выключить рубильник», чтобы такого рода феномен перестал существовать.
Соответственно, контролировать определенное информационное пространство, создаваемое собственными ИТКС, полностью, таким образом, узурпируя его и низведя до ручного состояния, – вполне возможно, в чем мы убеждаемся на примере ряда диктаторских государств. В силу вышеизложенного киберпространство все же находится под контролем, а в случае, когда киберпространство станет угрожать национальным интересам того или иного государства, оно может быть в значительной мере ограничено или же даже ликвидировано. Следует надеяться, что до столь крайних форм не дойдет, поскольку рассматриваемые процессы, при наличии искренне доброй государственной воли, вполне возможно посредством «мягкой силы» «загнать» в рамки закона, а значит, существует настоятельная необходимость в наличии развитых правовых основ регулирования ИТ-коммуникационной среды (киберпространства).
Автором термина «киберпространство» является американский писатель-фантаст У. Гибсон, впервые использовавший его в рассказе Burning Chrome (1982 г.). Спустя 2 года он развил эту тему в своем знаменитом киберпанковском романе 1984 г. под названием Neuromancer, где сформулировал киберпространство как «всеобщую галлюцинацию»120. Во многих фантастических произведениях авторы вполне сознательно отходят от принципа государственного разделения, описывая Вселенную единой и неразделимой. В этом заключается природа свободного человека, обращенная к снятию искусственных барьеров между народами. Именно появление интернациональной Сети позволило говорить о таком понятии, как глобальное общество.
Интернет породил киберпространство и вместе с тем киберкультуру, сущность которой заключается в наличии особых потребностей личности, которые не могли быть удовлетворены традиционными средствами, не способными в полной мере обеспечить свободу распространения информации и свободу общения. В Окинавской хартии глобального информационного общества декларирован принцип: «Все люди повсеместно, без исключения, должны иметь возможность пользоваться преимуществами глобального информационного общества»121.
Динамичное развитие высоких технологий предопределяет связанное с этим устаревание различных правовых концепций, понятий, категорий. При этом произошедшие изменения в данной сфере фактически умещаются во временной промежуток, насчитывающий не более 30 лет. Анализ правового регулирования виртуальных взаимоотношений, вопросов природы и характера киберпространства за рубежом стал осуществляться с конца 1980-х гг., а в России – с конца ХХ в.
С начала 1990-х гг. стала доминировать такая точка зрения, что Интернет способен выходить за рамки юридической компетенции государства, а технологический и коммуникационный потенциал Сети способен нивелировать понятия «государство» и «физическая территориальность». Существовала даже концепция, что Интернет – неумолимая сила, способная сокрушить старые и изжившие себя критерии «человеческой организации общества»122.
Ученые 1990-х гг. были уверены, что мир виртуального пространства все дальше будет отходить от мира реального, становясь все более самостоятельным, при этом они видели основную идею в создании механизма ограждения киберпространства от государственного вмешательства, поскольку виртуальная социальная среда вполне может регулировать свою деятельность без какого-либо вмешательства со стороны традиционных государственных институтов.
Например, Д. Диббелл полагал, что виртуальное пространство само способно регулировать различные аспекты поведения и взаимодействия пользователей, а также вводить в обращение общеобязательные нормы123.
В исследовании 1996 г. Д. Поста и Д. Джонсона «Право и границы – возникновение права в киберпространстве» содержится утверждение о том, что Интернет подрывает, а зачастую даже полностью разрушает традиционно сложившийся принцип территориального действия права. В связи с тщетностью установления контроля над электронными коммуникациями более правильным было бы признать необходимость регулирования киберпространства специальными законами124.
Спустя 10 лет, в 2006 г., эти же авторы в исследовании «Великий спор – право в виртуальном мире», в целом подтвердив свои взгляды, добавили к вышесказанному то, что при осуществлении правового анализа киберпространство следует рассматривать как некое обособленное пространство (Separate Space) или как некое множество обособленных пространств (Multiplicity Separate Places)125.
Значительную роль в вопросах, относящихся к правовому регулированию киберпространства, занимают труды профессора Л. Лессига. В своей знаменитой работе «Кодекс и другие законы киберпространства»126, опубликованной в 1999 г., он делает вывод об ошибочности распространенного в 90-х гг. ХХ в. понимания киберпространства как «пространства свободы», не подвластной традиционным видам правового контроля.
Л. Лессиг считает, что киберпространство является технической конструкцией, которая основана на комплексе норм и правил, определяющих формат регулирования киберпространства. При этом в качестве норм и правил, то есть «кодекса» или «кода», задействуется программное обеспечение, архитектура, протоколы и стандарты Интернета. Такой кодекс выступает в качестве своеобразного инструмента, накладывающего ограничения на поведение пользователей и способного к осуществлению обширного контроля, поскольку техническая архитектура Интернета регулирует свободу личности таким же образом, каким правовые нормы регулируют общественные отношения.
По мнению Л. Лессига, существует прямая взаимосвязь между тем, какого рода код (кодекс) будет управлять киберпространством, кто его будет контролировать и какие ценности этот код (кодекс) будет воплощать, и тем, каким будет киберпространство в будущем и какие свободы оно сможет гарантировать. При этом такой выбор неизбежно определяется самой архитектурой Интернета, технологическими особенностями его инфраструктуры и трансграничного функционирования. Код (кодекс) программного и аппаратного обеспечения, собственно, и есть «право киберпространства»127.
В фундаментальном труде Д. Голдсмита и Т. Ву «Кто контролирует Интернет? Иллюзии безграничного мира»128 содержится обобщение двадцатилетних исследований в области правового регулирования киберпространства. Ученые идут к нахождению ответа на вопрос, вынесенный в название работы, путем обращения к истории, в частности, изучая взгляды так называемых киберутопистов, искренне верящих в возможность создания отдельного кибергосударства, где единомышленники смогли создать открытый, взаимодействующий и творческий виртуальный мир, и этих людей тревожит «темная сторона киберпространства», дающая приют порнографии, мошенничеству, терроризму и анархии. Кроме того, рассмотрены этапы преобразования Интернета из поисковой системы в основное средство коммуникаций и т. д.
Д. Голдсмитом и Т. Ву делается вывод о том, что «…все наши предположения относительно будущего Интернета были неверны, территориальное регулирование возможно и на самом деле востребовано», что Интернет следует рассматривать как виртуальное пространство, в котором «…территориальное право, государственная власть и международные отношения играют такую же роль, что и технологические изобретения»129.
Хотя юридическое регулирование киберпространства изначально представлялось важнейшей задачей, достаточного внимания к данной сфере со стороны международного права не уделялось, несмотря на трансграничный характер виртуального пространства. Между тем Интернет объективно требователен к оптимальному взаимодействию не только в аспектах, связанных с частным сектором, бизнесом, гражданским обществом, он как феномен, обладающий трансграничной сущностью, ставит перед государствами в целом задачи качественно более высокого уровня, направленные на оптимизацию взаимодействия, в первую очередь правового. А это значит, что своим появлением Интернет вызвал возникновение целого комплекса задач и вопросов, находящихся в компетенции международного права130.
Следует отметить, что решением подавляющего большинства вопросов, связанных с правовым регулированием киберпространства, занимается такая авторитетная международная организация, как ЮНЕСКО, выпускающая с 2000 г. серию специализированных изданий по интернет-тематике.
Эксперт ЮНЕСКО по правовым аспектам информационного общества, профессор международного и европейского права Парижского университета Т. Фуэнтес-Камачо дает такое определение: «Киберпространство – новая человеческая и технологическая среда, включающая в себя как людей всех стран, культур, языков, возрастов и профессий, поставляющих информацию и обращающихся за ней, так и всемирную сеть компьютеров, взаимосвязанных средствами коммуникационных инфраструктур, которые обеспечивают цифровую обработку и передачу информации»131.
К. В. Грюлих указывает на то обстоятельство, что киберпространство представляет собой своеобразный феномен «единой планеты с сетевой структурой», «электронной сферы» сигналов, волн и информационных элементов, которые опутывают Землю и простираются за ее пределы. Киберпространство обращается к неосязаемому миру электронной информации и процессов, сохраненных на множестве взаимосвязанных сайтов, с контролируемым доступом и различными возможностями взаимодействия132.
В документах Верховного суда США киберпространство определяется как уникальная среда, не расположенная в географическом пространстве, но доступная каждому в любой точке мира посредством доступа в Интернет133.
По мнению Д. Менте, термин «киберпространство» – в действительности более широкое понятие, чем «Интернет», хотя эти два слова зачастую используются как синонимы. В его интерпретации киберпространство представляет собой конкретное место (точку) соединения между несколькими взаимосвязанными друг с другом компьютерами, преобразовавшуюся в глобальное виртуальное сообщество134.
Термин «киберпространство» широко используется как в организациях, связанных с международной стандартизацией, так и в национальных нормативных правовых актах различных стран, в отечественной и зарубежной правовой доктрине и, соответственно, в области правоприменительной деятельности135. При этом понятие «киберпространство» используется как самостоятельно, так и в контексте с понятиями «кибертехнологии», «киберсреда», «кибернаука», «киберправо», «кибербезопасность», «кибероружие», «кибервойна» и т. д.
Сравнительный анализ термина «киберпространство», его содержательных характеристик и терминологического использования свидетельствует о том, что данное обозначение вообще не упоминается в законодательстве ряда государств (Китай, Япония и др.)136 В других странах оно, напротив, применяется, но связано с различными содержательными контекстами (Австралия, Великобритания, Германия, Канада, Нидерланды, Новая Зеландия, США и др.). Несмотря на использование термина «киберпространство» в политических и нормативных правовых документах и актах Евросоюза, содержание его фактически никак не раскрывается.
Международным союзом электросвязи (МСЭ) в рекомендациях, посвященных регулированию деятельности данной организации, указывается, что под киберпространством понимается среда, в которой наличествуют подключенные компьютерные устройства, пользователи, инфраструктура, приложения, сервисы, телекоммуникационные системы, а также «совокупность передаваемой и (или) хранящейся в этой среде информации»137.
Такими авторитетными разработчиками интернациональных стандартов, какими являются Международная организация по стандартизации (International Organization for Standardization, ISO) и Международная электротехническая комиссия (International Electrotechnical Commission, IEC), совместно разработан международный стандарт ISO/IEC 27032:2012 «Информационные технологии. Методы обеспечения безопасности. Руководящие указания по кибербезопасности» (Information Technology – Security Techniques – Guidelines for Cybersecurity). В данном документе киберпространство определяется как «…сложная среда, включающая в себя взаимодействие между людьми, программное обеспечение и предоставление услуг, обеспеченных посредством распространения информационных и коммуникационных технологий устройств и сетей по всему миру»138.
«Таллинское руководство по международному праву, применимому в случае кибервойны» (Tallinn Manual on the International Law Applicable to Cyber Warfare) указывает на то, что «киберпространство – это пространство, образованное физическими и нефизическими составляющими и характеризующееся использованием компьютеров и электромагнитных излучений для хранения, преобразования и обмена информацией с использованием компьютерных сетей»139.
Что касается нормативных правовых актов Российской Федерации, то в них в течение длительного времени взамен термина «киберпространство» использовалось понятие «информационное пространство» как «…сфера деятельности, связанная с формированием, созданием, преобразованием, передачей, использованием, хранением информации, оказывающая воздействие в том числе на индивидуальное и общественное сознание, информационную инфраструктуру и собственно информацию»140. Однако в недавно принятых документах и разработанных на их основе концепциях и стратегиях, отмеченных выше, термин «киберпространство» применяется все чаще.
Очевидно, что определение «информационное пространство» в содержательном плане является более широким, чем «киберпространство» («интернет-пространство»). Следует принять во внимание, что информационное пространство не обязательно взаимосвязано с электронной средой, где манипуляции с информацией осуществляются помимо использования цифровых сигналов, также, допустим, радиочастотным спектром. В связи с этим, возможно, имеет смысл разделение понятия «киберпространство», четко связанного исключительно с электронной средой и с использованием цифровых сигналов, и понятия «информационное пространство», включающего в себя гораздо больший спектр сигналов, не обязательно привязанных к сетям и оборудованию141.
Киберпространство, подобно любой другой социальной среде, настоятельно требует формирования и развития различных систем, обеспечивающих безопасность его участников – отдельных личностей, социальных групп, государств. Например, Конгресс США в принятом еще в 2003 г. документе под названием «Национальная стратегия безопасности киберпространства» указал: «Киберпространство состоит из сотен тысяч соединенных между собой компьютеров, серверов, маршрутизаторов, коммутаторов и волоконно-оптических кабелей, обеспечивающих работоспособность различных инфраструктур, находящихся в зоне фактического риска. Таким образом, нормальное функционирование киберпространства имеет большое значение для нашей экономики и нашей национальной безопасности»142.
В определении Международного союза электросвязи, объединяющего в своих рядах 193 страны, под кибербезопасностью понимается «…совокупность инструментов, политик, понятий безопасности, гарантий безопасности, рекомендаций, подходов управления рисками, действий, обучения, лучших практик, гарантий и технологий, которые используются с тем, чтобы защитить киберсреду организации-пользователя и активы пользователя. Организация-пользователь и активы пользователя включают связанные вычислительные устройства, персонал, инфраструктуру, прикладные технологии, услуги, телекоммуникационные системы и совокупность переданной и (или) сохраненной информации в киберсреде»143.
Исходя из российской правовой терминологии, где применимо понятие «информационное пространство», под информационной безопасностью, как об этом гласят нормативные правовые акты Российской Федерации, понимается «…состояние защищенности ее национальных интересов в информационной сфере, определяющихся совокупностью сбалансированных интересов личности, общества и государства»144.
Именно Российской Федерацией была проявлена инициатива по обсуждению проблемы, связанной с использованием высоких ИТ-технологий, направленных против международной безопасности, и по созданию, соответственно, эффективного механизма сотрудничества в данной сфере. Предложения российской делегации привели к единогласному принятию 4 декабря 1998 г. Генеральной Ассамблей ООН Резолюции (A/RES/53/70) под названием «Достижения в сфере информатизации и телекоммуникаций в контексте международной безопасности»145. Помимо этого, в тексте Конвенции о международной информационной безопасности (концепция), датированной 2011 г. и также предложенной российской стороной, применяются такие термины, как «информационная безопасность» и «международная информационная безопасность»146.
Понятие «информационная безопасность» содержится в таком документе, как «Правила поведения в области обеспечения международной информационной безопасности», более известном как Кодекс информационной безопасности, предложенный в 2011 г. рядом государств (Китай, Российская Федерация, Узбекистан и Таджикистан) для рассмотрения и обсуждения на 66-й сессии Генеральной Ассамблеи ООН147. Такое же понятие имеет хождение в Модельном информационном кодексе для государств – участников СНГ, принятие которого пришлось на 38-е пленарное заседание Межпарламентской Ассамблеи государств – участников СНГ (г. Санкт-Петербург, постановление № 38-б от 23 ноября 2012 г.)148.
Следует отметить, что интернет-пространство кардинально отличается от физически существующих видов пространства – наземного, морского, воздушного и космического пространств, так как, в отличие от материального пространства, не создано природой, а является искусственной конструкцией, имеющей компоненты, изменяющиеся с течением времени.
Тем не менее интернет-пространство самым непосредственным образом связано с реальной географией, что выражается в следующих компонентах:
1. Географическая локализация, включающая в себя связанные с Интернетом маршруты коммуникации, сервера и технические узлы.
2. Национальная идентификация, выражающаяся в наличии доменных зон, государственного контроля и используемого языка.
3. Интерактивная карта, включающая в себя постоянно меняющуюся информацию, воплощенную в датчиках различных служб, навигационных устройствах, технических гаджетах и мобильных устройствах.
4. Зона компетенции государств, которые должны нести ответственность за происходящее в киберпространстве, так как передача информации осуществляется кабельной связью, проходящей через соответствующие национальные территории.
Помимо рассмотренных выше понятий «информационное пространство» и «киберпространство», а также понятия «виртуальное пространство», сущностная специфичность которого будет раскрыта ниже отдельно, в последнее время широкое распространение получает такой феномен, как «дискурсивное интернет-пространство».
Отметим сразу, что реализация лингвистических и смысловых характеристик дискурса осуществляется, естественно, через общение, что само по себе предполагает специфический психологический способ вербального или знакового взаимодействия между человеческими индивидами, причем нередко такого рода коммуникации изначально носят негативный характер или же приводят к различным негативным (преступным) последствиям. В связи с этим обращение к данному понятию, на наш взгляд, является необходимым, поскольку заостряет внимание на специфических формах общения, и, соответственно, изучение данной области способно также оптимизировать сферу криминологической безопасности.
По нашему мнению, игнорирование дискурсивного аспекта в значительной степени способно обеднить антикриминальный ресурс, поскольку смысловое многообразие современного языка, принятого в среде интернет-пользователей (в подавляющем большинстве – молодежи), естественно, таит в себе множество нюансов не только лингвистического, но и психологического характера. Исследованием данной области, соответственно, должны заниматься не только языковеды, но и представители правоохранительных органов – следователи, судьи, оперативники, эксперты и т. д. Это, на наш взгляд, позволит эффективно предупреждать такие виды преступлений, которые связаны с оказанием психологического воздействия, например доведение до самоубийства, склонение к нему, развратные действия, экстремизм и проч.
Более подробное рассмотрение различных дискурсивных аспектов производилось автором настоящей работы в отдельном монографическом исследовании149.
Глава 2. Уголовно-правовое обеспечение криминологической кибербезопасности
§ 1. Терминологические основы уголовно-правового обеспечения криминологической кибербезопасности
Актуальность обращения к терминологическим основам обусловлена главным образом двумя факторами. Первый фактор заключается в том, что в процессе эволюции уголовно-правового законодательства многие термины и понятия постепенно перестали отвечать своему первоначальному смыслу (здесь нельзя не отметить справедливости знаменитого высказывания Конфуция: «Первое, что бы я сделал [придя к власти], – вернул бы понятиям их первоначальный смысл»150). Очевидно, что в большей степени это относится к постепенно сформировавшемуся понятийно-терминологическому аппарату, успевшему сложиться в течение продолжительного времени, что вследствие чрезмерно объемного и разнообразного доктринального воздействия практически с неизбежностью привело к смысловой деформации исходных понятий. Такого рода дефектность в какой-то мере понятна, поскольку связана не в последнюю очередь с личностно обусловленной разностью исследовательских подходов к решению тех или иных познавательных задач, то есть с аспектами мышления тактического (субъективного, психологического) характера.
Второй фактор имеет объективный характер, связанный с информационно-технологической спецификой, обусловленной научно-техническим прогрессом, трансформирующим социальные отношения. На нем, как приоритетном, определяющем предмет исследования, полагаем необходимым остановиться особо. Учитывая относительно небольшой временной период развития инновационных информационно-коммуникационных технологий (также ИКТ), их взаимосвязь с точными и естественными науками, следовало ожидать, что формирование и развитие соответствующей новой (информационно-технологической) терминологии в рамках уголовного права будет в меньшей степени зависеть от присущей гуманитариям казуистичности в обосновании собственной субъективной позиции. Потому процесс имплементации в юридическую сферу технических понятий должен придать соответствующему уголовно-правовому контролю над преступностью в киберпространстве адекватный терминологической специфике этого пространства характер.
Предварительно для обозначения общих границ предметной сферы познания обратимся к такому понятию, как «сфера компьютерной информации», формально обозначенному в тексте Особенной части УК РФ в качестве видового (гл. 28 УК РФ «Преступления в сфере компьютерной информации») и непосредственного (ст. 159.6 УК РФ «Мошенничество в сфере компьютерной информации») объектов. Отметим преследуемую нами здесь цель – указать на узость термина «компьютерная информация» и необоснованность применения данного термина при обозначении объекта посягательства.
Отметим сразу возникающее противоречие относительно «…самой сути информации, которая, по определению, не может быть принадлежностью или атрибутом технического устройства (компьютера), призванного обеспечить лишь ее удаленную передачу. Соответственно, исходя из вышеизложенного, обоснованным является использование термина “сфера информационных технологий”»151.
Утверждаем, что видовой объект, предмет посягательства, средства и способы совершения противоправных деяний в рассматриваемой области должны формироваться не на основе производного понятия «компьютерная информация», а исключительно на сущностной основе исходного термина «информационные технологии», поскольку:
«<…> 1) компьютер – результат достижений сферы информационных технологий;
2) компьютер – средство обеспечения информационных технологий, в том числе доступа к информационно-телекоммуникационной сети “Интернет” или иным сетям;
3) компьютер, лишенный доступа к внешнему миру посредством сети “Интернет” или иных сетей, является утилитарным устройством, предназначенным для выполнения заданного программным обеспечением алгоритма определенных операций и хранения внесенных в его память данных, что, собственно, и выступает в качестве компьютерной информации;
4) компьютер становится частью глобальной системы информационного оборота лишь после подключения к телекоммуникационным сетям, а значит, выступает только в качестве средства электронно-технического обеспечения информационно-технологического процесса;
5) наконец, даже вся совокупность компьютеров мира, пусть и обладающая огромнейшей, состоящей из множества и множества величин, но гипотетически исчисляемой памятью, не способна быть носителем и, что самое главное, обладателем бесконечной, неисчислимой и не имеющей пределов информационной сферы»152.
Что же касается правовой обоснованности применения термина «информационная преступность» взамен термина «компьютерная преступность», то надо отметить, что международные договоры и иностранные законодательные акты криминальные посягательства в рассматриваемой нами области обозначают в основном в качестве компьютерных преступлений или киберпреступлений. Естественно, подобный подход не мог не наложить отпечаток и на существующий понятийно-терминологический аппарат.
Справедливой следует признать позицию Л. А. Букалеровой, в соответствии с которой информация во все времена, вне зависимости от характера носителя и собственного содержания, являлась и является предметом, «…который наиболее сложно “втиснуть” в рамки четкого юридического регулирования» по причине ее нематериального характера. В связи с этим, несмотря на процесс совершенствования технических способов защиты, а также усложнения и увеличения правовых норм (в том числе уголовно-правовых), регламентирующих информационный оборот, законодательству не удалось выработать систему эффективных мер противодействия посягательствам на законный оборот информации153.
Вместе с тем, однако, нельзя не отметить коллизионности и неоднозначности международного уголовного законодательства. Так, в качестве примера можно отметить Рекомендации, принимаемые Советом Европы для противодействия инновационным угрозам. Например, если в Рекомендации № R (89) 9 присутствовал термин «преступление с использованием компьютера»154, то позднее Совет Европы в Рекомендации № R (95) 13 применяет другой термин – «преступление, связанное с использованием информационных технологий», подчеркивая при этом, что такого рода посягательства могут совершаться «…с помощью компьютерной системы, а сама система может быть или объектом, или средой преступления»155.
Обоснованной представляется точка зрения Ю. М. Батурина, согласно которой в юридическом смысле компьютерных преступлений как особой группы преступлений не существует, а модификация многих традиционных видов преступлений произошла вследствие вовлечения в них вычислительной техники, а значит, можно говорить лишь о наличии компьютерных аспектов правонарушений156.
Аналогичной позиции придерживается и В. В. Крылов, по мнению которого в качестве альтернативы должен быть принят более широкий термин «информационные преступления», в результате чего осуществится абстрагирование от конкретных технических средств157.
А. Л. Савенок утверждает, что компьютер следует воспринимать в качестве одной из разновидностей оборудования для работы с информацией158.
По нашему мнению, наиболее правильным и обоснованным будет применять вместо понятий «компьютерная сфера» и «преступления против компьютерной информации» другие, более верные по сути – «сфера информационно-коммуникационных технологий» и «преступления в сфере информационно-коммуникационных технологий». Главное – отход от «чисто компьютерной» составляющей в пользу «информационно-коммуникационной», когда компьютер является лишь средством обеспечения инновационного информационного оборота159.
Переходя к возможности использования терминов «киберпреступление» и «киберпреступность», отметим мнение А. А. Комарова, согласно которому «…семантически приставка “кибер-” и прилагательное “компьютерная” по отношению к слову “преступность” несут в себе весьма далекий от идентичности смысл… Таким образом, с употреблением “кибер-” возможно создать практически неограниченное количество новых понятий. Зачастую, злоупотребляя такой возможностью, отдельные ученые вносят дополнительную неясность того, к какой сфере технологий относится их “кибер”-феномен… полагаем нецелесообразным использовать термин “киберпреступность” в связи с его неопределенностью в современных криминологических и правовых исследованиях»160.
В целом соглашаясь с мнением А. А. Комарова, вместе с тем отметим, что, если его рекомендации в плане отказа от применения приставки «кибер-» при неумеренной трансформации традиционных составов преступления несомненно являются правильными, нельзя отрицать фактического наличия киберпреступности как социального феномена и киберпреступления как уголовно-правовой конструкции.
Киберпреступления (инновационные преступления, связанные с наличием у преступников высокой киберквалификации) – высококвалифицированные действия злоумышленника (специального субъекта преступления), совершение неправомерного доступа к компьютерной информации (ст. 272 УК РФ) либо создание компьютерных программ либо иной компьютерной информации, заведомо предназначенных для несанкционированного уничтожения, блокирования, модификации, копирования компьютерной информации или нейтрализации средств защиты компьютерной информации (ст. 273 УК РФ).
К слову, целесообразность применения термина «киберпреступность» обусловлена социальной сущностью криминологии, ее стремлением к постоянному соизмерению существующего уровня предупреждения инновационных угроз с общественным мнением и необходимостью обеспечения безопасности общества, к учету устойчивости и популярности указанного термина среди населения, что позволяет нам делать вывод о возможности его дальнейшего широкого применения, в том числе и в научной литературе.
Преступления с использованием киберкомпонента (традиционные преступления, в которых используются инновационные технологии) – действия с использованием изначально позитивных коммуникативных возможностей мессенджеров или социальных сетей, где способ совершения преступных посягательств не сопряжен с наличием высокой квалификации, что не позволяет отнести их к инновационным преступлениям.
Следует отметить, что информация в чистом виде уже является средством совершения преступления в момент ее распространения (вымогательство, угроза убийством и проч.). Два дополнительных ее атрибута – коммуникационная технологичность и инновационность – придают информации особое свойство, заключающееся в полном соответствии той или иной исторической эпохе, уровню ее научно-технического развития.
Что касается средств совершения киберпреступлений и посягательств с использованием кибертехнологий, то в качестве таковых выступает совокупность интеллектуально-физических, организационно-административных, программно-технических, лингвистических, математических и прочих ресурсов, к продуктам которых прибегает злоумышленник при совершении преступных деяний.
Применительно к понятию «средства – инновационные информационно-коммуникационные технологии» уместно использовать и схожие с ним термины: «ИТ-средства», «ИКТ-средства», «инновационный ИТ-инструментарий» и проч.
Возвращаясь к рассмотрению сущности понятия «киберпространство», отметим, что в основе формирования и существования этого феномена лежит совокупность всех рассмотренных средств, чем обеспечивается широчайший комплекс человеческого и машинного информационного взаимодействия, что позволяет относить киберпространство к такому элементу состава преступления в сфере информационно-коммуникационных технологий, как обстановка его совершения. Нельзя не отметить, что обстановка выступает в форме взаимосвязи физической и социальной сред в механизме преступления, формируя объективные закономерности его функционирования, развития преступного умысла или отказа от преступления161. В целом же «обстановка совершения преступления – это объективные условия, при которых происходит преступление»162.
Киберпространство как обстановка совершения киберпреступления заключается в совокупности объективных и субъективных ресурсов, образующих сложную среду, включающую в себя различные формы информационного взаимодействия между людьми, людьми и машинами, а также между машинами, подпадающие под признаки деяний, предусмотренных уголовным законом.
Существуют и другие понятия, в целом синонимичные приведенному нами понятию «киберпространство»: «виртуальное пространство», «киберсреда», «цифровой мир»163 и проч.
Отдельно хотелось бы рассмотреть такой элемент объективной стороны киберпреступления, как место его совершения. В научной литературе отмечается «…коллизия между фундаментальными принципами физики и международного права, а именно: электроны могут перемещаться по сетям, свободно пересекая государственные границы, а юрисдикция представителей национальных властей – нет… Согласно принципу суверенитета каждое правительство обладает исключительной властью в отношении событий, произошедших в рамках его границ»164.
Очевидно, пока не будет разработан международно-правовой договорной алгоритм определения юрисдикции государств при обнаружении и расследовании преступлений в информационном пространстве, в рамках которого будут уточнены права и обязанности государств-участников, реальных подвижек в антикриминальной деятельности достичь не удастся. Обоснованным является мнение о том, что «…методы и средства идентификации в сети “Интернет” ненадежны и малоэффективны, если применять их по одному, следовательно, нужно выработать такой подход, который объединит методы и средства идентификации по группам для их совместного использования и повышения качества работы. Создать международный правоохранительный орган, деятельность которого будет направлена на обнаружение и расследование преступлений в информационном пространстве, с учетом законодательства государств, в интернет-пространстве которых совершено преступление»165.
Пока же приходится руководствоваться отдельными положениями, содержащимися в ст. 11–12 УК РФ и ст. 152 УПК РФ «Место производства предварительного расследования», по сути, не проясняющими вопроса о месте совершения трансграничного киберпреступления и оставляющими его практически без ответа. Здесь без эффективного международного сотрудничества, без взаимного доверия достичь приемлемого уровня кибербезопасности не удастся.
Что касается понятий «субъект преступления» и «личность преступника», то полноценное раскрытие и рассмотрение их усложняется спецификой киберпространства, анонимностью интернет-злоумышленников. Помимо этого, существует еще ряд аспектов. Это обсуждаемая в научном сообществе перспектива правосубъектности искусственного интеллекта, крайне интересная концепция «опасного состояния личности», криминологическое и криминалистическое рассмотрение феномена цифрового профиля и другие важные предметы для дискуссий.
Пока же, отталкиваясь от приведенных выше характеристик преступлений, реализуемых в сфере информационно-коммуникационных технологий, можно сформулировать соответствующие определения субъектов, причастных к их совершению. Киберпреступник – лицо, действия которого характеризуются умыслом, направлены на специфичный основной (сфера информационно-коммуникационных технологий) и дополнительные объекты, предметы посягательства (чужие электронные ресурсы), реализуются путем использования кибертехнологий (средств) и дистанционным способом с целью достижения желаемых последствий, при этом все действия осуществляются, а последствия наступают исключительно в киберпространстве (обстановка и место преступления) во время сеанса связи злоумышленника с ИКТ-устройством.
Соответственно, преступник, использующий кибертехнологии, – лицо, действия которого характеризуются умыслом, направлены на различные объекты уголовно-правовой охраны, реализуются путем использования кибертехнологий (средств) и дистанционным способом с целью достижения желаемых последствий, при этом все действия осуществляются, а последствия наступают как в киберпространстве, так и в реальном мире (обстановка и место преступления) во время сеанса связи злоумышленника с ИКТ-устройством.
Нами особо подчеркивается, что именно через изменение отношения законодателя и правоприменителя к понятиям и сущности «наказание», «цели наказания» и «назначение наказания» и должен быть в наибольшей мере реализован принцип возврата понятиям их истинного смысла. Это потребует выработки определенного алгоритма, в основе которого лежит ряд положений гл. 9 УК РФ «Понятие и цели наказания. Виды наказаний» и гл. 10 УК РФ «Назначение наказания», в которые должны быть внесены некоторые необходимые изменения. В результате всего этого, как нам представляется, наказание будет в полной мере соответствовать своим целям, своему социальному предназначению, реализуются как принцип неотвратимости уголовной ответственности и наказания, так и иные принципы уголовного права. Помимо этого, при назначении наказания кроме характера и степени общественной опасности преступления и личности виновного должны быть учтены и жизненно важные интересы потерпевшего, а также влияние назначенного наказания на условия жизни семьи не только осужденного, но и потерпевшего.
Кроме этого, крайне важным представляется коренное изменение отношения государства к наказательной политике, поскольку очевидно, что существующее законодательство и правоприменительная практика не способны к адекватному реагированию на киберугрозы, количество которых совершенно несопоставимо с существующими статистическими выкладками – оно колоссально. Большая часть преступников, совершающих такие атаки, практически всегда представляющие собой преступные деяния, предусмотренные различными нормами Особенной части УК РФ, остаются безнаказанными. Современное уголовное право и уголовное правоприменение явно не поспевают за научно-техническим прогрессом, принцип неотвратимости уголовной ответственности и наказания в подавляющем большинстве случаев не находит своей реализации.
Получается, что ряд традиционных уголовно-правовых терминов и категорий применительно к сфере инновационных информационно-коммуникационных технологий окончательно еще не сформировался, в связи с чем необходимо проанализировать подобную проблематику и предложить пути ее разрешения в рамках настоящего исследования. Нами подвергнута актуализации лишь часть элементов, относящихся к сфере уголовно-правовой терминологии, что связано с тем, что понятийно-терминологический аппарат в рассматриваемой области находится в процессе формирования.
В завершение параграфа нами вносится предложение о введении в уголовный закон нормы, подобной существующей в рамках УПК РФ «понятийно-терминологической» ст. 5, – ст. 2.1 УК РФ «Основные понятия, используемые в настоящем Кодексе» (см. Приложение 2)166. Необходимость в существовании нормы, содержащей инновационные термины и определения, в условиях стремительной цифровизации общественных отношений очевидна.
§ 2. Историко-правовой и сравнительно-правовой опыт уголовно-правовой охраны общественных отношений от преступлений, совершаемых в сфере информационно-коммуникационных технологий, как предпосылка оптимизации использования уголовно-правового ресурса в обеспечении криминологической кибербезопасности
Условно эволюцию уголовного законодательства, регулирующего преступления в рассматриваемой области, можно свести к четырем периодам, каждому из которых присущи специфические черты. Отметим при этом, что основных периодов два, а еще два периода можно отметить в качестве предварительного и перспективного.
1. Предварительный период подготовки основы для ныне действующего уголовного закона (1977 г. – февраль 1996 г.)
Первые уголовно-правовые нормы, регулирующие сферу инновационной преступности, появились в США, на родине новых криминальных посягательств, проявивших себя к середине 1970-х гг. 1977 г. датируется законопроект «О защите федеральных компьютерных систем», предусматривающий уголовную ответственность за кражу денег, ценных бумаг, имущества, совершенную электронными или иными средствами167.
Немалое влияние на букву и дух первых американских «компьютерных» законов оказали положения, принятые в 1979 г. на конференции Американской ассоциации адвокатов в г. Далласе (более подробно об этом – в третьей главе настоящего исследования).
Что касается отечества, то только к началу 1990-х гг. «компьютерная» проблема стала предметом законодательного обсуждения. Так, 6 декабря 1991 г. датируется проект Закона РСФСР «Об ответственности за правонарушения при работе с информацией», который предполагал внесение в УК РСФСР таких специальных норм, как «Несанкционированный доступ в компьютерную систему», «Угроза возникновения конфликта», «Заражение компьютерным вирусом».
Характерным для указанного периода является совершение преступления с использованием компьютерной техники в 1991 г., когда были похищены 125,5 тыс. долл. США из Внешэкономбанк» СССР. Злоумышленники, обладая доступом к компьютерным программам, отвечающим за учет, ведение и оформление банковских операций отдела текущих счетов, при переоценке банком остатков средств на счетах типа «В», открытых в финских марках, осуществляемой в связи с введением коммерческого курса рубля, реализовали автоматическое завышение начисленной курсовой разницы, после чего перечислили всю сумму валютных средств на нужные счета. Данное посягательство является одним из первых преступлений такого рода, когда был осуществлен незаконный доступ в систему электронных платежей и последующее хищение денежных средств путем их перечисления с одного счета на другой168.
Следует отметить, что на основании полученных аналитических данных следственное управление ГУВД г. Москвы разработало методические рекомендации по расследованию хищений, связанных с использованием системы электронных платежей169.
Очевидно, что начало серьезного обсуждения вопроса о криминализации такого рода общественно опасных посягательств было целиком и полностью связано с процессом окончательного назревания проблемы, обусловленность которой была предопределена распространением компьютерной техники вначале на производственных объектах, а лишь потом у пользователей – частных лиц. На первом этапе компьютеризацией был охвачен банковский и промышленный сектора, где были зафиксированы первые информационно-коммуникационные преступления.
На основании проекта от 6 декабря 1991 г. Верховный Совет РФ в ч. 5 постановления о введении Закона РФ «О правовой охране программ для электронных вычислительных машин и баз данных»170 указал Правительству РФ на необходимость предоставления до 1 октября 1992 г. на рассмотрение Верховного Совета РФ проектов законов о внесении изменений и дополнений в Гражданский и Уголовный кодексы РСФСР, а также в другие законодательные акты, регулирующие сферу правовой охраны программ для электронных вычислительных машин и баз данных. В силу этого в тексте Гражданского кодекса РФ от 30 ноября 1994 г. № 51-ФЗ содержится целый ряд норм, регулирующих сферу компьютерной информации.
Что касается внесения дополнений в УК РСФСР, то работа в данном направлении все продолжалась, что привело к разработке в 1994 г. проекта Закона РФ о внесении дополнений в УК РСФСР таких составов, как «Незаконное овладение программами для ЭВМ, файлами и базами данных», «Фальсификация или уничтожение информации в автоматизированной системе», «Незаконное проникновение в автоматизированную информационную систему, совершенное путем незаконного завладения парольно-ключевой информацией, нарушение порядка доступа или обхода механизмов программной защиты информации с целью ее несанкционированного копирования, изменения или уничтожения», «Внесение или распространение “компьютерного вируса”», «Нарушение правил, обеспечивающих безопасность автоматизированной информационной системы»171.
Федеральный закон РФ от 20 февраля 1995 г. № 24-ФЗ «Об информации, информатизации и защите информации» содержал прогрессивный понятийно-терминологический аппарат и, по сути, подготовил почву для нового уголовного законодательства172.
В проекте УК РФ, датируемом февралем 1996 г. и непосредственно предшествующем ныне действующему, содержалась гл. 29 «Компьютерные преступления», включающая в себя 5 статей: ст. 271 – «Самовольное проникновение в автоматизированную компьютерную систему», ст. 272 – «Неправомерное завладение программами для ЭВМ, файлами или базами данных, ст. 273 – «Самовольная модификация, повреждение, уничтожение баз данных или программ для ЭВМ», ст. 274 – «Внесение или распространение вирусных программ для ЭВМ», ст. 275 – «Нарушение правил, обеспечивающих безопасность информационной системы»173.
В указанный период времени, пока на обсуждение предлагались новые и новые проекты уголовных законов, направленных на противодействие высокотехнологичным посягательствам, преступный мир не сидел сложа руки, о чем свидетельствует следственная и судебная практика, относящаяся к середине 1990-х гг. Но по причине отсутствия специальной «компьютерной» нормы уголовные дела возбуждались по статьям, предусмотренным Уголовным кодексом РСФСР 1960 г., чаще всего по ст. 147 УК РСФСР «Мошенничество»174.
Так, примером мошенничества, совершенного путем подключения к телефонной линии связи легального пользователя, и полученного таким образом доступа к его системе является факт покушения на хищение из ГРКЦ Центробанка России (ЦБР) денежных средств на сумму 68,3 млрд руб., имевшего место в конце сентября 1993 г. в г. Москве. По данным следствия, ввод фальшивых документов мог быть осуществлен практически с любого рабочего места, имеющего телекоммуникационную связь с компьютерным центром РКЦ, включая рабочие места, расположенные и непосредственно в машинном зале. Таким образом, был сделан вывод, что покушение на хищение было осуществлено неизвестными программистами, которые досконально знали специфику работы компьютерного центра московского РКЦ и знали в первую очередь об отсутствии какой-либо защиты программного обеспечения175.
2. Первый основной период, характеризующийся стремлением к формированию адекватного инновационным угрозам уголовного закона и неизбежных «детских болезней» (с июня 1996 г. по июль 2010 г.)
Данный период характеризуется несовершенством и низкой приспособленностью к противодействию инновационным и традиционным (с ИТ-компонентом) угрозам и проистекающей из этого недостаточностью фактического охвата новыми нормами всех криминальных посягательств, а также неэффективностью реагирования со стороны субъектов правоприменительной практики на реальный уровень существующих инновационных угроз. Помимо этого, следует отметить недостаточную зрелость информационно-технологического и криминологического ресурсов обеспечения безопасности в ИКТ-сфере.
Три состава посягательств, сгруппированных в гл. 28 «Преступления в сфере компьютерной информации», а именно относимых к киберпреступлениям ст. 272–274 УК РФ, наличествуют в уголовном законе 1996 г. изначально. На тот момент нормы, призванные регулировать сферу инновационных посягательств, представлялись весьма прогрессивными и вполне способными качественно отвечать на ИТ-угрозы.
Помимо указанных составов, в УК РФ также с самого начала присутствовала еще одна норма, призванная регулировать сферу инновационной преступности, – ст. 187 УК РФ «Изготовление или сбыт поддельных кредитных либо расчетных карт и иных платежных документов».
В качестве первого случая привлечения к уголовной ответственности по «новым» статьям УК (1997 г.) можно привести дело, возбужденное по ч. 3 ст. 30, ч. 2 ст. 272 УК РФ; ч. 1 ст. 273 УК РФ следственным отделом управления ФСБ по Сахалинской области в отношении Г., который являлся студентом Южно-Сахалинского института экономики, права и информатики, а также работал инженером-программистом в южносахалинских ООО «Эскадо» и ЗАО «СахЖАСО». Алгоритм действий Г. заключался в том, что он запускал на всю ночь хакерскую программу, направленную на получение путем взлома паролей пользователей электронной почты «Сахмейл», после чего извлеченную подобным образом информацию переписывал на свой ПК.
В выявлении правонарушения помогло наличие высококлассных специалистов по компьютерно-сетевым технологиям, работавших в Управлении ФСБ по Сахалинской области. Кроме того, в техническом плане помогла и оснащенность Управления «АРМами» (автоматизированными рабочими местами), предназначенными для различных направлений служебной деятельности.
В судебном заседании Г. указал, что не считает себя преступником, однако суд признал его виновным в совершении преступлений, предусмотренных ч. 3 ст. 30, ч. 2 ст. 272 УК РФ; ч. 1 ст. 273 УК РФ, и приговорил к трем годам лишения свободы условно с двухлетним испытательным сроком и к штрафу на сумму 200 МРОТ176.
Ни нормы, содержащиеся в гл. 28, ни те, что включены в ст. 187 УК РФ, не могли самостоятельно противостоять инновационной преступности, поскольку последняя проявляла свои негативные особенности не только в посягательствах на сферу компьютерной информации, а также не была направлена только лишь на область изготовления с целью сбыта или сбыта поддельных кредитных либо расчетных карт. Реальность оказалась такова, что основной вал криминальных посягательств по-прежнему приходился на традиционные их формы – кражи, мошенничества, вымогательства, экстремизм, незаконный оборот наркотических средств и психотропных веществ, порнографических материалов с изображениями несовершеннолетних и проч. Еще одной особенностью преступности информационной эпохи явилось то, что представители криминального мира, быстро осознав преимущества киберсреды и инновационных технологий, стали активно использовать данные объективные факторы в своих корыстных целях.
Правоохранительная система по печальной традиции оказалась не готова к новым угрозам, и в первую очередь это проявилось в несовершенстве уголовного закона и уголовного правоприменения. Так достаточно быстро обозначились болевые точки. Казалось, что корень бед заключался в недостаточности фактического охвата новыми нормами всех криминальных посягательств, но все оказалось не так просто.
Следственная и судебная статистика конца 1990-х – начала 2000-х гг. свидетельствует о том, что действительно отмеченные инновационные уголовно-правовые нормы функционировали не совсем самостоятельно, а чаще всего, в случае «усложнения» преступной деятельности в виде посягательств на различные объекты уголовно-правовой охраны, применялись в совокупности с другими, «неинформационными» составами. Изначально новые нормы оказались трудноприменимыми, так как не предусматривали соответствующей реальным угрозам достаточной уголовно-правовой реакции.
Понятно, что формально компьютерная преступность появилась с момента вступления в силу в 1997 г. УК РФ 1996 г., содержащего новые составы. С целью нахождения и анализа соответствующей статистики мы обратились к такому официальному источнику, как сайт МВД России, однако на нем информация ГИАЦ МВД России приведена лишь с 2003 г., в связи с чем пришлось прибегнуть к иным данным.
Б. Ю. Анин, ссылаясь на данные ГИЦ МВД России, указывает, что в 1997 г. доля компьютерных преступлений составила 0,02 % относительно общего числа преступлений в кредитно-финансовой сфере, «…в абсолютных цифрах общее количество компьютерных преступлений в этом году превысило сотню, а суммарный размер ущерба – 20 млрд руб.»177.
Судебная статистика Судебного департамента при ВС РФ по лицам, осужденным в 2009 г. за совершение преступлений, предусмотренных ст. 187, 272–274 УК, демонстрирует следующую картину. Так, рассматриваемые нами специальные нормы, как и было указано выше, преимущественно продемонстрировали свою несамостоятельность и неспособность в одиночку охватывать деяния правонарушителей, а значит, остро нуждались в совокупной квалификации с иными статьями УК.
Несомненный интерес представляет отчет о преступлениях, совершенных в сфере телекоммуникаций и компьютерной информации за 2004 г., содержащийся на сайте crime-rsearch.ru. Автор полагал бы возможным заострить внимание на том, что к числу компьютерных, помимо рассмотренных выше инновационных норм, отнесены и общие составы, содержащиеся в Особенной части УК, что, при рассмотрении следственной и судебной практики конца 1990-х – начала 2000-х гг., представляется весьма логичным.
Итак, в указанном отчете отмечены данные по совершенным правонарушениям, предусмотренным следующими статьями, причем в совокупности со ст. 187 и 272–274 УК РФ:
1. Статья 146 УК «Нарушение авторских и смежных прав» – 528 преступлений. Указано, что общий размер причиненного материального ущерба составил 232 432 782 руб., а для возмещения потерпевшим ущерба на имущество виновных лиц был наложен арест на общую сумму 179 395 592 руб.
2. Статья 159 УК «Мошенничество» – 371 преступление.
3. Статья 165 УК «Причинение имущественного ущерба путем обмана или злоупотребления доверием при отсутствии признаков хищения» – 2892 преступления;
4. Статья 171 УК «Незаконное предпринимательство» – 5 преступлений.
5. Статья 183 УК «Незаконные получение и разглашение сведений, составляющих коммерческую, налоговую или банковскую тайну» – 480 преступлений.
6. Статья 242 УК «Незаконное распространение порнографических материалов или предметов» – 335 преступлений.
7. Статья 242.1 УК «Изготовление и оборот материалов или предметов с порнографическими изображениями несовершеннолетних» – 13 преступлений178.
В рамках своей диссертационной работы автором настоящего исследования в 2003 г. впервые на монографическом уровне была обоснована необходимость во внесении изменения в ст. 187 УК РФ, что заключалось бы в установлении уголовной ответственности при незаконном использовании «…заведомо поддельных кредитных либо расчетных карт и иных платежных документов, не являющихся ценными бумагами».
Кроме того, для исключения чрезмерной громоздкости, допустимости и относительности при квалификации рассматриваемых преступных посягательств автором был вынесен на обсуждение проект нормы в рамках гл. 21 УК РФ: «Статья 158.1. Хищение чужого имущества путем использования компьютерной техники.
1. Хищение чужого имущества или приобретение права на чужое имущество путем изменения информации, обрабатываемой или передаваемой в компьютерной системе, а равно хранящейся на материальных (машинных, пластиковых и т. п.) носителях, либо путем введения в компьютерную систему ложной информации…»179.
Краткий уголовно-правовой анализ преступности первого периода эволюции действующего уголовного законодательства позволяет вроде бы сделать однозначный вывод такого рода, что вся проблема лежала фактически на поверхности, заключаясь в несовершенстве и низкой приспособленности уголовного закона и уголовного правоприменения к противодействию инновационным угрозам и проистекающей из этого недостаточности охвата новыми нормами всех криминальных посягательств. Однако при осуществлении глубокого анализа фактического положения дел, изучения не только официальной статистической информации, но и информации из иных источников, например данных «Лаборатории Касперского», отраженных в ежегодных бюллетенях по кибератакам, в целом при задействовании криминологических методик познания преступности картина уже не кажется столь однозначной. Это предопределяет необходимость в критическом анализе криминальных и криминогенных факторов, высвечивает проблему фактического игнорирования правоприменителем криминологических факторов и отсутствия полноценного их учета. И дело вовсе не в том, что к указанному времени еще не был в полной мере сформирован современный криминологический инструментарий, о котором речь идет сейчас (криминологический кибермониторинг, технологии больших данных и искусственного интеллекта).
Конечно, несомненной проблемой являлась и является позиция руководителей учреждений финансово-банковского сектора, предпочитавших не сообщать в правоохранительные органы о преступлениях, совершенных в отношении их активов, чтобы не потерять своих клиентов. Что касается частных лиц, то их такого рода пассивность заключалась в недоверии к правоохранительной системе, неверии в возможность нахождения виновных и получения материальной компенсации180.
Но все же главная проблема выражается в неадекватности реакции со стороны субъектов правоприменительной практики реальному объему ИКТ-посягательств. Остается открытым вопрос, почему отечественными правоохранителями не замечались находящиеся в открытом доступе цифры – статистические выкладки специализированного коммерческого киберресурса, свидетельствующие о наличии гораздо более серьезных, концептуальных проблем относительно истинных масштабов инновационной опасности.
3. Второй основной период формирования уголовноправового ресурса путем «кибертрансформации» традиционных составов преступлений (с июля 2010 г. по настоящее время)
Данный временной промежуток характеризуется попытками приспособить уголовный закон применительно к традиционным (с ИТ-компонентом) и инновационным преступным посягательствам, совершаемым в сфере информационно-коммуникационных технологий, а также по-прежнему неэффективным реагированием со стороны субъектов правоприменительной практики на реальный уровень существующих инновационных угроз. Помимо этого, следует отметить достаточное созревание информационно-технологического и криминологического ресурсов обеспечения криминологической безопасности в ИКТ-сфере.
Именно с июля 2010 г. законодатель стал активно вносить изменения в УК РФ, большинство из которых связаны или с введением в уголовный закон новых составов правонарушений, или с дополнением диспозиций уже существующих уголовно-правовых норм, чаще всего в виде дополнительных квалифицирующих признаков, сущность которых заключается в распространении той или иной информации посредством электронных, информационно-телекоммуникационных сетей общего пользования, включая сеть «Интернет», являющихся средствами массовой информации. Ряд важных изменений следует, на наш взгляд, привести.
«Пионером» выступила совершенно новая норма – ст. 185.3 УК РФ «Манипулирование рынком», введенная Федеральным законом от 27 июля 2010 г. № 224-ФЗ «О противодействии неправомерному использованию инсайдерской информации и манипулированию рынком и о внесении изменений в отдельные законодательные акты Российской Федерации»181. При этом следует отметить, что в самой тесной связи со ст. 185.3 УК РФ находится ст. 185.6 УК РФ «Неправомерное использование инсайдерской информации». Особое значение имеет первое прямое указание в уголовном законе на такое средство совершения правонарушений, как электронная сеть (ЭС), информационно-телекоммуникационная сеть (ИТКС) общего пользования (включая сеть «Интернет»).
В дальнейшем внесение изменений в уголовный закон путем прямого указания на ЭС или ИТКС в качестве средства совершения преступления приобрело поступательный характер и осуществляется законодателем с 2010 г. по настоящее время регулярно.
Федеральным законом от 20 июля 2011 г. № 250-ФЗ «О внесении изменений в отдельные законодательные акты Российской Федерации182 УК РФ был дополнен ст. 171.2 УК РФ «Незаконные организация и проведение азартных игр», согласно которой преступной считается организация и (или) проведение азартных игр с использованием игрового оборудования вне игорной зоны, а также, в частности, посредством использования информационно-телекоммуникационных сетей, в том числе сети «Интернет».
Принятый в том же году Федеральный закон от 7 декабря 2011 г. № 420-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации и отдельные законодательные акты Российской Федерации»183 примечателен тем, что содержал значительные поправки в ст. 272–274 УК РФ. Указанные нормы впервые с момента принятия, то есть с июня 1996 г., были изложены в несколько изменившихся редакциях, что выразилось в отказе от терминов «электронно-вычислительная машина» (ЭВМ), «система ЭВМ» в пользу чисто компьютерной терминологии; в определении «компьютерная информация», под которой следует понимать сведения (сообщения, данные), представленные в форме электрических сигналов, независимо от средств их хранения, обработки и передачи и проч.
Примечательным в рамках борьбы с преступлениями против половой неприкосновенности несовершеннолетних и сферы общественной нравственности явился Федеральный закон от 29 февраля 2012 г. № 14-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации и отдельные законодательные акты Российской Федерации в целях усиления ответственности за преступления сексуального характера, совершенные в отношении несовершеннолетних»184. Так, в ст. 242, 242.1, 242.2 УК РФ было указано на такой квалифицирующий признак, как совершение приведенных в частях первой и второй деяний с использованием средств массовой информации, в том числе информационно-телекоммуникационных сетей (включая сеть «Интернет»).
В целях противодействия широкому распространению наркотических средств Федеральным законом от 1 марта 2012 г. № 18-ФЗ «О внесении изменений в отдельные законодательные акты Российской Федерации»185 в ст. 228.1 УК РФ были внесены поправки, в результате чего в качестве квалифицирующего признака, предусмотренного п. «б» ч. 2, стал выступать сбыт наркотических средств, психотропных веществ или их аналогов, совершенный с использованием электронных или информационно-телекоммуникационных сетей (включая сеть «Интернет»).
Следующие изменения, внесенные в уголовное законодательство, особо примечательны тем, что появились первые статьи, напрямую регулирующие сферу «информационных» хищений. Речь идет о введенных Федеральным законом от 29 ноября 2012 г. № 207-ФЗ «О внесении изменений в Уголовный кодекс РоссийскойФедерации и отдельные законодательные акты Российской Федерации»186 шести специальных составов мошенничества, два из которых имеют к преступлениям в сфере информационных технологий самое прямое отношение. Это ст. 159.3 УК РФ, которая после некоторых трансформаций называется «Мошенничество с использованием электронных средств платежа», а также ст. 159.6 УК РФ «Мошенничество в сфере компьютерной информации».
Возникающие угрозы, направленные против основ конституционного строя Российской Федерации и ее безопасности, привели к необходимости внесения во многие законодательные акты, в том числе УК РФ, изменений, направленных на противодействие проявлениям экстремистского толка, связанным с публичными призывами к осуществлению деструктивной деятельности в виде возбуждения ненависти и разжигания вражды по различным признакам. В связи с этим Федеральным законом от 28 декабря 2013 г. № 433-ФЗ «О внесении изменения в Уголовный кодекс Российской Федерации»187 уголовное законодательство было дополнено новой ст. 280.1 УК РФ «Публичные призывы к осуществлению действий, направленных на нарушение территориальной целостности Российской Федерации», предусматривающей использование средств информационно-телекоммуникационных сетей (включая сеть «Интернет»). Аналогичной трансформации были подвергнуты составы ст. 280 «Публичные призывы к осуществлению экстремистской деятельности», ст. 282 «Возбуждение ненависти либо вражды, а равно унижение человеческого достоинства», ст. 280.1 УК РФ «Публичные призывы к осуществлению действий, направленных на нарушение территориальной целостности Российской Федерации»188.
Дальнейшее изменение законодательства продолжило линию на дополнение существующих норм указанием на ИТКС как средство совершения преступления. Федеральный закон от 22 декабря 2014 г. № 430-ФЗ «О внесении изменений в статью 171.2 Уголовного кодекса Российской Федерации и статьи 14.1.1 и 28.3 Кодекса Российской Федерации об административных правонарушениях»189 дополнил ст. 171.2 УК РФ «Незаконные организация и проведение азартных игр», указав на данные противоправные деяния как на совершаемые, в частности, посредством использования информационно-телекоммуникационных сетей, в том числе сети «Интернет».
И наконец, спустя почти 19 лет после принятия УК РФ наступил черед капитальной трансформации такой специальной информационной нормы, как ст. 187 УК РФ. Федеральным законом от 8 июня 2015 г. № 153-ФЗ «О внесении изменений в статью 187 Уголовного кодекса Российской Федерации»190 было закреплено новое название ст. 187 УК РФ, а именно «Неправомерный оборот средств платежей», при этом увеличилось количество как альтернативных противоправных действий, так и предметов преступного посягательства.
Очередное внесение средств ЭС и ИТКС в состав УК РФ было произведено Федеральным законом от 6 июля 2016 г. № 375-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации и Уголовно-процессуальный кодекс Российской Федерации в части установления дополнительных мер противодействия терроризму и обеспечения общественной безопасности»191. Так, часть вторая ст. 205.2 УК РФ «Публичные призывы к осуществлению террористической деятельности или публичное оправдание терроризма» была изложена в редакции, согласно которой в качестве квалифицирующих признаков предусмотренных данной нормой деяний выступает их совершение с использованием электронных или информационно-телекоммуникационных сетей, в том числе сети «Интернет».
Очередная поправка в уголовное законодательство была вызвана дискуссией в российском обществе о влиянии социальных сетей на возросшее количество детских суицидов. Федеральный закон от 7 июня 2017 г. № 120-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации и статью 151 Уголовно-процессуального кодекса Российской Федерации в части установления дополнительных механизмов противодействия деятельности, направленной на побуждение детей к суицидальному поведению»192 дополнил ч. 2 ст. 110 УК РФ «Доведение до самоубийства» п. «д», которым указывалось на совершение деяний, предусмотренных данной нормой, посредством информационно-телекоммуникационных сетей (включая сеть «Интернет»).
Кроме того, данный Закон дополнил УК РФ тремя новыми нормами, непосредственно преследующими цель дополнительной уголовно-правовой защиты детей: ст. 110.1 УК РФ «Склонение к совершению самоубийства или содействие совершению самоубийства», ст. 110.2 УК РФ «Организация деятельности, направленной на побуждение к совершению самоубийства» и ст. 151.2 УК РФ «Вовлечение несовершеннолетнего в совершение действий, представляющих опасность для жизни несовершеннолетнего». При этом каждая из этих норм указывает на совершение противоправных действий посредством использования информационно-телекоммуникационных сетей (включая сеть «Интернет»).
Практически сразу же, не удовлетворившись мягкостью санкций в ст. 110, 110.1, 110.2 УК РФ, законодатель Федеральным законом от 29 июля 2017 г. № 248-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации»193 ввел в уголовный закон поправки, направленные на ужесточение наказания.
Однако особо примечательным является то, что в период между двумя вышеуказанными изменениями, направленными на противодействие преступности в отношении несовершеннолетних, в уголовное законодательство была введена очередная специальная норма, призванная уголовно-правовыми методами непосредственно обеспечить защиту сферы информационно-коммуникационных технологий. Так, Федеральным законом от 26 июля 2017 г. № 194-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации и статью 151 Уголовно-процессуального кодекса Российской Федерации в связи с принятием Федерального закона “О безопасности критической информационной инфраструктуры Российской Федерации”»194 гл. 28 УК РФ была дополнена совершенно новой ст. 274.1 «Неправомерное воздействие на критическую информационную инфраструктуру Российской Федерации», в которой особый акцент делается на защиту данной сферы от противоправных посягательств. Обращает на себя внимание то обстоятельство, что, по сути, данная норма призвана дополнить диспозиции ст. 272–274 УК РФ путем указания на такой непосредственный объект преступления, как «критическая информационная инфраструктура».
Основанием для внесения поправок в уголовное законодательство послужило принятие Федерального закона от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»195.
Федеральным законом от 20 декабря 2017 г. № 412-ФЗ «О внесении изменений в статьи 245 и 258.1 Уголовного кодекса Российской Федерации и статьи 150 и 151 Уголовно-процессуального кодекса Российской Федерации»196 в ст. 245 УК РФ «Жестокое обращение с животными» был внесен новый квалифицирующий признак, изложенный в п. «г» ч. 2, а именно совершение данных противоправных деяний, сопряженное с публичной их демонстрацией в информационно-телекоммуникационных сетях (включая сеть «Интернет»). Основаниями для данного законодательного решения в значительной степени послужили факты жестокого обращения с животными, которые выкладывались в социальные сети197.
К числу киберпреступлений на основании Федерального закона от 23 апреля 2018 г. № 111-ФЗ «О внесении изменений в Уголовный кодекс Российской Федерации»198 через п. «в» ч. 3 теперь стало возможно отнести и ст. 158 УК РФ. Отмеченный квалифицирующий признак заключается в совершении кражи «…с банковского счета, а равно в отношении электронных денежных средств». В данном Законе также определено новое название и содержание ст. 159.3 УК РФ «Мошенничество с использованием электронных средств платежа».
Этим перечень «информационно-технологических» норм, введенных в российское уголовное законодательство, не исчерпывается. К примеру, можно отметить и ст. 274.2 УК РФ «Нарушение правил централизованного управления техническими средствами противодействия угрозам устойчивости, безопасности и целостности функционирования на территории Российской Федерации информационно-телекоммуникационной сети «Интернет» и сети связи общего пользования», однако наша задача заключается в демонстрации динамичности процесса трансформации уголовного закона в целом.
Bepul matn qismi tugad.
